נכתב בתאריך 17 באוגוסט 2026
נקודות חשובות מהמאמר
רגע לפני שצוללים לעומק, הנה התשובה הקצרה: משקיעים באירופה דורשים כיום את התקן כדי להגן על ההשקעה שלהם מסיכוני סייבר וקנסות רגולציה.
✓ דרישת סף לגיוס: קרנות רבות מסננות מראש סטארטאפים שאין להם מערכת ניהול אבטחת מידע מסודרת.
✓ קיצור ה-Due Diligence: התעודה חוסכת שבועות ארוכים של בדיקות טכניות ומשפטיות מצד המשקיעים.
✓ חיבור ישיר ל-GDPR: עמידה בתקן עוזרת מאוד להוכיח ציות לתקנות הפרטיות המחמירות באירופה.
✓ יתרון תחרותי עצום: חברה מוסמכת משדרת בגרות עסקית ויציבות, מה שמקל על סגירת עסקאות גם מול לקוחות B2B ענקיים.
השנה היא 2026, ושוק גיוס ההון באירופה השתנה לחלוטין. אם בעבר סטארטאפ ישראלי יכול היה לגייס מיליוני דולרים על בסיס רעיון טוב ומצגת יפה, היום חוקי המשחק שונים. המשקיעים האירופאים, קרנות ההון סיכון (VCs) וקרנות הפרייבט אקוויטי (PE), מחפשים קודם כל ודאות ובטיחות. הם רוצים לדעת שהכסף שלהם לא יירד לטמיון בגלל מתקפת סייבר או קנסות ענק על פגיעה בפרטיות.
כאן בדיוק נכנסת לתמונה תקן iso 27001. מה שהיה פעם נחלתם של תאגידי ענק בלבד, הפך היום לדרישת סף חד משמעית עבור כל חברת טכנולוגיה שרוצה לעשות עסקים מעבר לים. הסמכה זו היא כבר מזמן לא רק עניין טכני או ביורוקרטי עבור מנהלי מערכות מידע.
מדובר בכלי אסטרטגי ממדרגה ראשונה שפותח דלתות, בונה אמון מול משקיעים, ומקצר משמעותית את תהליך בדיקת הנאותות בדרך לצ'ק המיוחל. במדריך המקיף שלפניכם, נסביר בשפה פשוטה וברורה למה אתם פשוט חייבים את התעודה הזו כדי לגייס הון באירופה, איך התהליך עובד, ומאילו טעויות כדאי לכם להיזהר.
גיוס הון לסטארטאפ הוא אף פעם לא תהליך קל. זה דורש משאבים, זמן, והרבה מאוד פגישות. אבל כשמדובר בגיוס ממשקיעים אירופאים בשנת 2026, רף הכניסה עלה שלב. אירופה תמיד הובילה את העולם בכל הקשור לרגולציה ושמירה על זכויות אזרחים, והדבר משתקף ישירות בדרישות של מי שמחזיק את הכסף.
אם אתם רוצים שהם ישקיעו בכם, אתם צריכים לדבר בשפה שלהם ולהראות שאתם לוקחים את הסיכונים ברצינות בדיוק כמוהם.
המציאות החדשה של גיוס הון באירופה
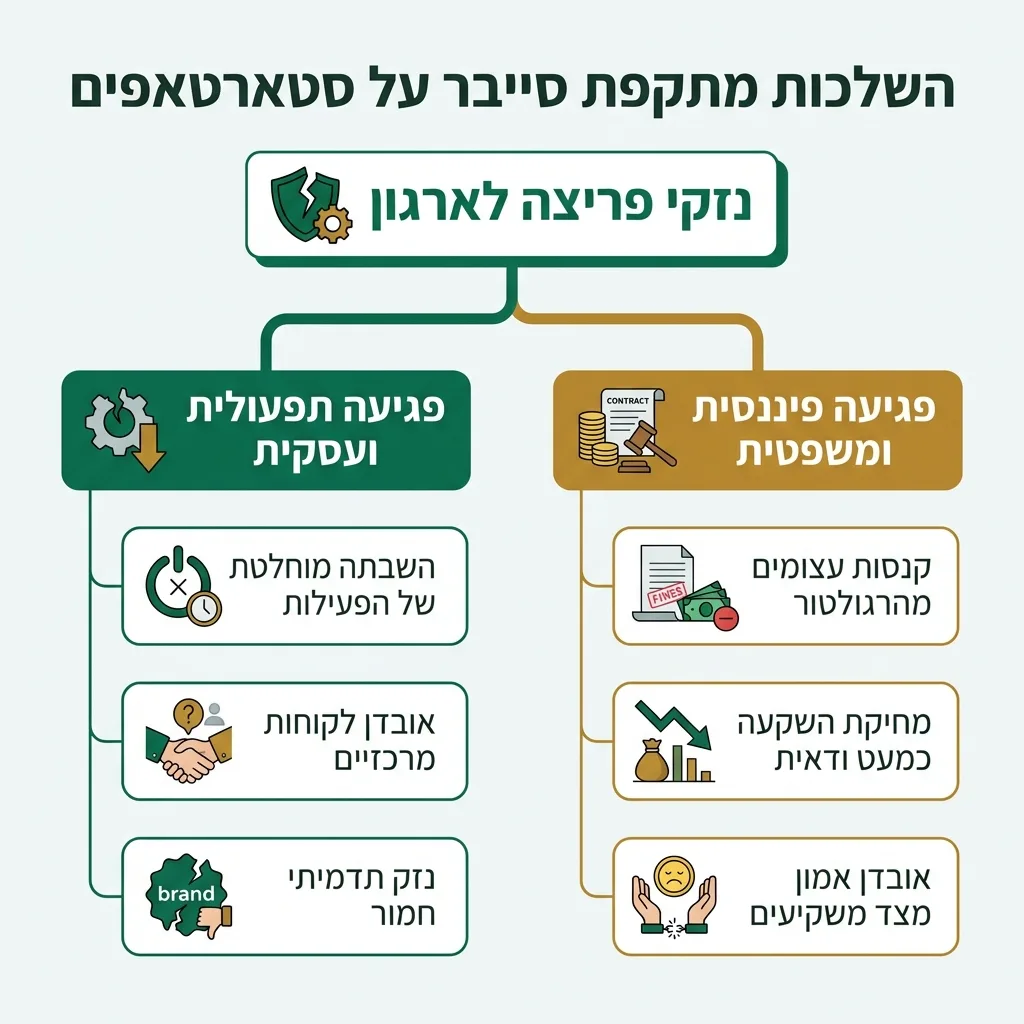
בשנים האחרונות, ראינו עלייה חדה בכמות ובאיכות של מתקפות סייבר על חברות טכנולוגיה קטנות ובינוניות. האקרים הבינו שסטארטאפים מחזיקים במידע יקר ערך, טכנולוגיות חדשניות, ונתוני לקוחות, אך לעיתים קרובות חסרים את תקציבי האבטחה של תאגידים גדולים. הסטארטאפים הפכו למטרה קלה. משקיעים אירופאים, שהם באופן מסורתי שמרנים יותר ממשקיעים אמריקאים, מבינים היטב את המשמעות של מתקפה כזו.
פריצה לסטארטאפ לא גורמת רק לנזק תדמיתי. היא יכולה להוביל להשבתה מוחלטת של הפעילות, לאובדן לקוחות מרכזיים, ולקנסות עצומים מצד הרגולטור. מבחינת המשקיע, משמעות הדבר היא מחיקה כמעט ודאית של ההשקעה. לכן, הם כבר לא סומכים על הבטחות באוויר או על צוות פיתוח שאומר "הכל מאובטח אצלנו". הם דורשים הוכחות חיצוניות ובלתי תלויות.
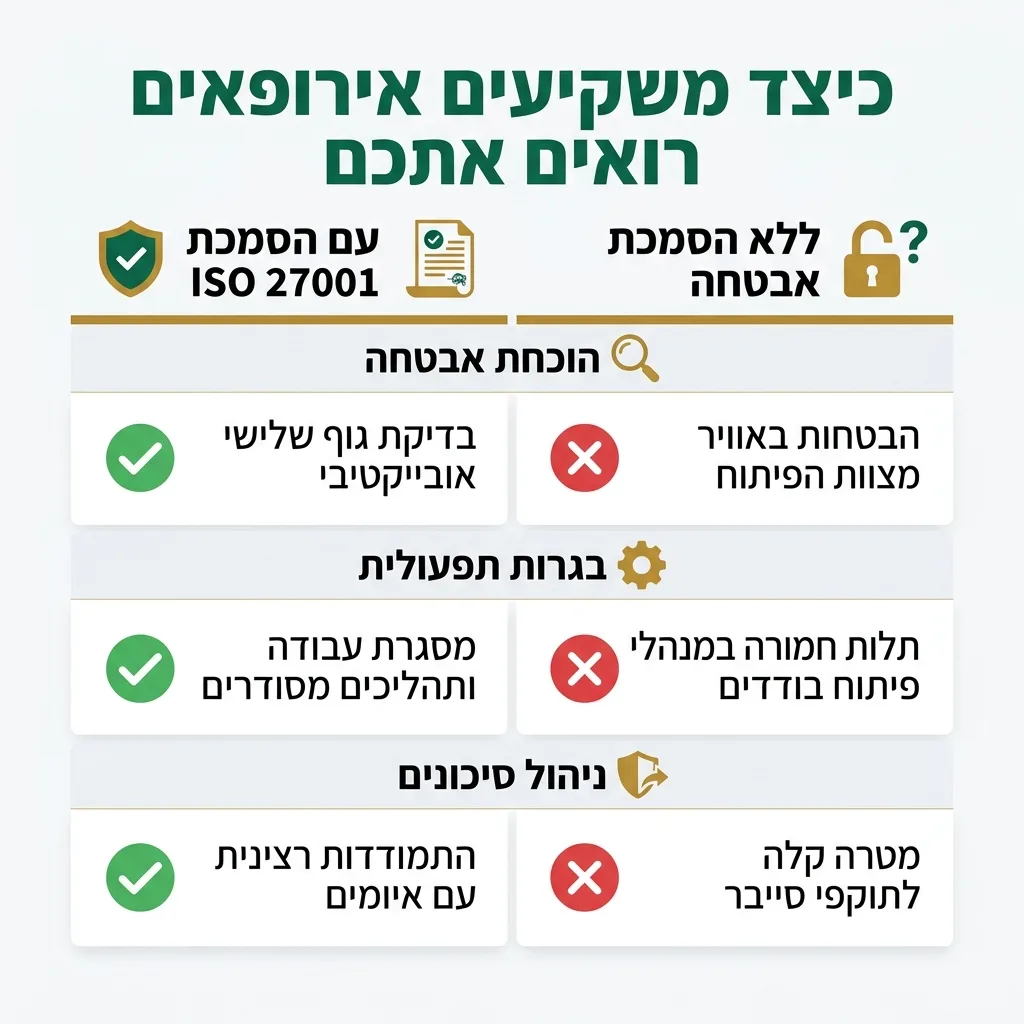
הדרישה להוכחות מתורגמת כיום לחיפוש אחר הסמכות בינלאומיות מוכרות. המשקיעים רוצים לראות שגוף שלישי, אובייקטיבי ומקצועי, בדק את הסטארטאפ ואישר שהוא עומד בסטנדרטים המחמירים ביותר. כאן בדיוק נכנסות לתמונה מערכות ניהול בטוחות ותקנים מוכרים.
למה דווקא התקן הזה?
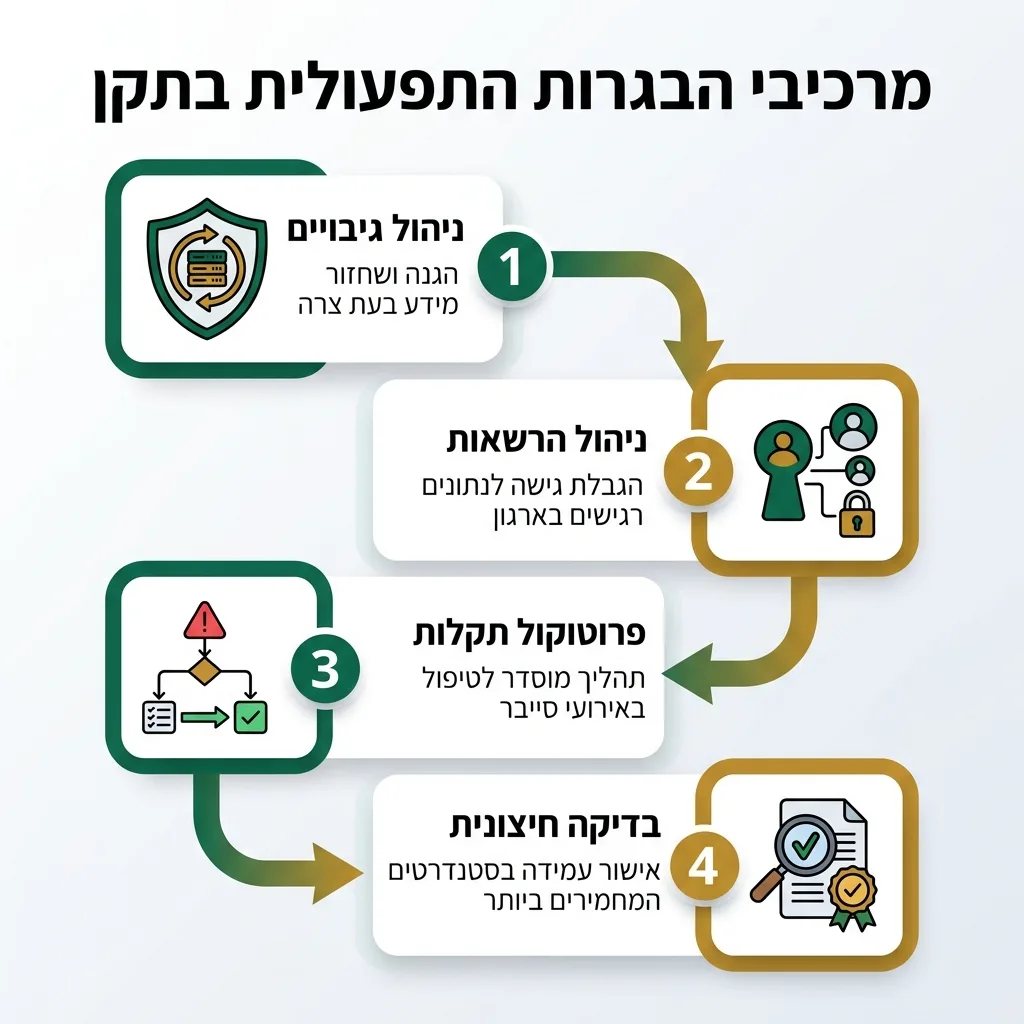
ישנם הרבה תקני אבטחת מידע בעולם, אבל המסגרת הבינלאומית המוכרת ביותר היא זו שנקבעה על ידי ארגון התקינה הבינלאומי (ISO). התקן הספציפי הזה לא אומר לכם איזה אנטי-וירוס לקנות או באיזו חומת אש להשתמש. במקום זאת, הוא מספק מסגרת עבודה מקיפה לניהול אבטחת המידע בארגון. הוא מוודא שיש לכם תהליכים נכונים, גיבויים, ניהול הרשאות, ופרוטוקול מסודר לטיפול בתקלות.
זה בדיוק מה שהמשקיעים מחפשים: בגרות תפעולית. הם רוצים לדעת שאם מנהל הפיתוח עוזב את החברה מחר בבוקר, כל הידע והאבטחה לא נעלמים איתו. מערכת מוסמכת מבטיחה שהאבטחה מוטמעת ב-DNA של החברה, ולא תלויה באדם אחד. היא מראה שההנהלה לוקחת אחריות מלאה על ניהול הסיכונים.
הקשר הישיר בין תקנות הפרטיות האירופאיות למשקיעים
אי אפשר לדבר על אירופה ועל שמירת מידע בלי להזכיר את חוקי הפרטיות הנוקשים. אם אי פעם שאלתם את עצמכם gdpr מה זה, התשובה הפשוטה היא: זוהי חומת המגן המשפטית של אזרחי אירופה על המידע האישי שלהם. החוק הזה מטיל אחריות עצומה על חברות שאוספות או מעבדות מידע של אירופאים.
הקנסות על הפרת החוק הזה הם אסטרונומיים ויכולים להגיע למיליוני יורו, או לאחוז משמעותי מהמחזור השנתי של החברה. שום משקיע בר דעת לא מוכן להסתכן בקנס כזה שייקח את כל כספי ההשקעה שלו. לכן, המשקיעים בודקים בזכוכית מגדלת כיצד הסטארטאפ מגן על פרטיות הלקוחות.
איך ההסמכה עוזרת מול הרגולציה?
אמנם קיימת הסמכת GDPR — תקנות הגנת הפרטיות האירופאיות כנושא בפני עצמו, אבל התקן הבינלאומי לאבטחה מספק את התשתית הטכנית והארגונית הנדרשת כדי לעמוד בחוק. למעשה, החוק האירופי דורש מארגונים ליישם "אמצעים טכניים וארגוניים נאותים" כדי להגן על מידע.
כאשר אתם מציגים למשקיע את תעודת ההסמכה, אתם בעצם אומרים לו: "הנה ההוכחה שיש לנו את האמצעים הנאותים שהחוק דורש". זה מוריד את מפלס החרדה של עורכי הדין של המשקיע כמעט לאפס, ומראה שהחברה שלכם מוכנה לפעול בשוק האירופי באופן חוקי ותקני לחלוטין. על פי המידע הרשמי בנושא רגולציית הפרטיות, חברות שפועלות לפי תקנים מוכרים זוכות להקלה משמעותית בביקורות של רשויות האכיפה.
איך התעודה מקצרת את תהליך בדיקת הנאותות?
תהליך בדיקת הנאותות (Due Diligence) הוא החלק המתיש ביותר בגיוס הון. אחרי שהמשקיע כבר הביע עניין וחתם על מזכר הבנות (Term Sheet), נכנסים לתמונה צוותים של עורכי דין, רואי חשבון ומומחי סייבר כדי להפוך כל אבן בסטארטאפ שלכם. הם בודקים קוד, חוזים, תשתיות ענן, ותהליכי עבודה.
השלב הטכנולוגי והביטחוני של הבדיקה יכול לקחת שבועות ארוכים. המשקיעים שולחים שאלונים אינסופיים עם מאות שאלות על הצפנה, ניהול סיסמאות, נהלי גיבוי, וביצוע בדיקת חדירות. כל תשובה שלכם גוררת עוד שאלות, וכל זה קורה בזמן שאתם צריכים לנהל את החברה.
ברגע שאתם מניחים את תעודת ההסמכה על השולחן, הסיפור משתנה לגמרי. התעודה מהווה מעין "תעודת כשרות" שחוסכת למומחי המשקיע את הצורך לבדוק אתכם מאפס. הם יודעים שגוף חיצוני ומוסמך כבר עשה את העבודה הקשה, וידא את הנהלים ובדק את הביצוע בפועל. הדבר יכול לקצר את זמן הבדיקה בחצי, לחסוך עשרות אלפי יורו בהוצאות משפטיות וייעוץ, ולהביא אתכם הרבה יותר מהר לשלב חתימת העסקה.
כמה זה עולה לנו? ניתוח עלות מול תועלת (ROI)
אחת השאלות הראשונות שיזמים שואלים היא: "האם אנחנו באמת יכולים להרשות לעצמנו את התהליך הזה עכשיו?". השאלה הזו מובנת לחלוטין. סטארטאפים בשלבי צמיחה מוקדמים סופרים כל שקל וכל דולר. עם זאת, צריך להסתכל על ההסמכה לא כעל הוצאה תפעולית, אלא כעל השקעה אסטרטגית מניבה.
העלות של התהליך מורכבת בדרך כלל משלושה גורמים מרכזיים: ייעוץ וליווי מקצועי, עלות מבדק ההתעדה עצמו על ידי גוף חיצוני, והשקעת זמן פנימית של הצוות שלכם לטובת כתיבת הנהלים והטמעתם. לעיתים נדרשות גם רכישות של תוכנות אבטחה משלימות כדי לסגור פערים שמתגלים בתחילת התהליך.
אבל בואו נסתכל על הצד השני של המשוואה — התועלת. סטארטאפ שלא מצליח לגייס הון בגלל היעדר הסמכה, עלול למצוא את עצמו ללא חמצן כלכלי. מעבר לכך, התעודה מאפשרת סגירת עסקאות מסחריות מול לקוחות ענק (Enterprise) שדורשים בדיוק את אותה רמת אבטחה כמו המשקיעים. פרויקט אחד קטן שיאושר בזכות התעודה, לרוב יכסה את עלות ההסמכה כולה.
| פרמטר לבחינה | ללא הסמכה מסודרת | לאחר קבלת ההסמכה |
|---|---|---|
| תהליך Due Diligence | ארוך, מסורבל, דורש משאבי הנהלה רבים | מהיר, חלק, מבוסס על מסמכים מוכנים |
| התייחסות משקיעים אירופאים | חשדנות, דרישה לביטחונות משפטיים | אמון גבוה, התייחסות לחברה כבוגרת |
| חשיפה לתביעות פרטיות | סיכון גבוה מאוד בעת דלף מידע | סיכון מופחת, הוכחת נאותות לרגולטור |
| מכירות Enterprise | חסם מכירה קריטי שמונע עסקאות | מאיץ עסקאות ומקל על מחלקת הרכש |
מפת דרכים מעשית: תהליך ההסמכה מותאם לסטארטאפ
הרבה יזמים חושבים בטעות שתהליך ההסמכה אומר שצריך להפוך את החברה לגוף ממשלתי ביורוקרטי ואיטי. זה ממש לא נכון. היופי של התקן הוא הגמישות שלו. הוא מתוכנן כך שיתאים גם לתאגיד של עשרת אלפים עובדים, וגם לסטארטאפ של עשרים עובדים. הכל תלוי באיך מיישמים אותו בשטח.
תהליך נכון מתחיל תמיד בניתוח פערים (Gap Analysis). בשלב זה, בודקים מה המצב הקיים בארגון לעומת דרישות התקן. ברוב הסטארטאפים הטכנולוגיים בישראל, מגלים שהרבה דברים כבר קורים בצורה נכונה וטובה, פשוט כי המפתחים מקצועיים. מה שחסר בדרך כלל זה התיעוד המסודר, כתיבת הנהלים הרשמיים, ובניית מנגנון מסודר של ניהול סיכונים.
השירות של תקן אבטחת מידע שאנו מספקים, נועד בדיוק לקחת את הסטארטאפ שלכם יד ביד בדרך הזו. אנחנו מבינים שאין לכם זמן מיותר, ולכן אנחנו מנהלים את הפרויקט כך שידרוש מכם את המינימום ההכרחי.
שלבי העבודה המרכזיים בדרך לתעודה
לאחר ניתוח הפערים, עוברים לשלב סקר הסיכונים. כאן ממפים את כל נכסי המידע של החברה — משרתים בענן, דרך קוד מקור, ועד מאגרי מידע של לקוחות. מנתחים מה עלול לפגוע בהם וקובעים תוכנית טיפול. זהו שלב מרתק שפותח להנהלה את העיניים ומראה נקודות תורפה שאולי לא חשבו עליהן קודם.
לאחר מכן, מגיע שלב כתיבת הנהלים והטמעתם. אנחנו לא מאמינים בנהלים שנשארים במגירה. הנוהל חייב להיות פשוט, הגיוני וכזה שהעובדים יכולים באמת ליישם ביומיום. למשל, נוהל הצטרפות ועזיבה של עובד (Onboarding/Offboarding), שמבטיח שעובד שעזב לא יוכל לגשת יותר למערכות החברה.
לקראת סוף התהליך, מבצעים מבדק פנימי כדי לוודא שהכל מוכן. אם עברתם אותו בהצלחה, מזמינים סוקר מגוף התעדה חיצוני (כמו מכון התקנים, או גופי התעדה בינלאומיים) שעורך מבדק חיצוני ומעניק לכם את התעודה המיוחלת. מומלץ גם לשקול להיעזר בשירותי ממונה אבטחת מידע | CISO as a Service כדי לתחזק את המערכת גם לאחר קבלת התעודה.
צ'קליסט: כך תדעו שהסטארטאפ שלכם מוכן לתהליך
- ✓ קיימת מחויבות ברורה של מנכ"ל החברה וההנהלה הבכירה להשקיע באבטחת מידע.
- ✓ מונה גורם פנימי בארגון (לרוב CTO או VP R&D) שיהיה איש הקשר המרכזי לתהליך.
- ✓ יש לחברה הבנה בסיסית של נכסי המידע שברשותה והיכן הם מאוחסנים.
- ✓ הגדרתם תקציב ריאלי לייעוץ, הדרכות עובדים ורכישת כלים משלימים במידת הצורך.
טעויות נפוצות של יזמים ישראלים בתהליך ואיך להימנע מהן
המוח הישראלי יצירתי ואוהב למצוא קיצורי דרך. בעולם פיתוח התוכנה זה מצוין, אבל כשמדובר בעמידה בתקנים בינלאומיים, קיצורי הדרך האלה עלולים לעלות ביוקר. ראינו לא מעט סטארטאפים שניסו להמציא את הגלגל מחדש או לחסוך איפה שלא צריך, ושילמו על כך בזמן יקר ובכישלון במבדקים החיצוניים.
הטעות הראשונה והקריטית ביותר היא לדחות את תחילת התהליך עד לרגע האחרון. יזמים רבים נזכרים שהם צריכים תעודה רק כשהמשקיע מציב את זה כתנאי מחייב לחתימה על החוזה. בשלב הזה הלחץ אדיר. תהליך הסמכה איכותי לוקח זמן — צריך לכתוב נהלים, להטמיע אותם, ולוודא שהצוות באמת עובד לפיהם.
אי אפשר לייצר מערכת אמינה בשבועיים, ומשקיעים מנוסים מזהים מיד כשהתעודה הושגה בחיפזון ובלי תוכן אמיתי מאחוריה.
חברות רבות מורידות תבניות נהלים גנריות ומחליפות רק את שם החברה. התוצאה היא נהלים עמוסים וביורוקרטיים שלא מתאימים לאופי הסטארטאפ, מה שגורם לעובדים להתעלם מהם לחלוטין ולכישלון ודאי במבדק החיצוני.
השארת מלוא האחריות על איש ה-IT. התקן דורש מעורבות הנהלה, מחלקת כוח אדם, הדרכות עובדים וניהול תהליכים עסקיים, ולא רק הגדרות פיירוול או רכישת תוכנות אנטי-וירוס.
בניית נהלים קצרים, תמציתיים ויעילים שמשתלבים בזרם העבודה הטבעי של המפתחים והעובדים, מתוך הבנה שהמטרה היא לא להאט את החברה אלא להגן עליה.
התקן ככלי שיווקי ומכירתי לפתיחת דלתות בשוק האירופי
מעבר לחשיבות העצומה בגיוס הון, יש להסמכה הזו ערך מוסף אדיר שאסור להתעלם ממנו — היא מהווה מנוע צמיחה למכירות. כשאתם פונים לשוק האירופי כדי למכור את המוצר או השירות שלכם, אתם בדרך כלל מכוונים לארגונים גדולים (Enterprise), בנקים, חברות ביטוח, או רשויות ממשלתיות.
הגופים האלה לא קונים טכנולוגיה בלי להעביר אותה דרך מסננת קפדנית של מחלקות רכש, ניהול סיכונים וביקורת פנים. אם אין לכם הוכחה ברורה לאבטחת המידע שלכם, שאלון הרכש יכול לכלול מאות שאלות ולהיגרר חודשים ארוכים. פעמים רבות, היעדר התעודה יפסול אתכם על הסף מהתמודדות במכרזים רווחיים מאוד.
הצגת התעודה בגאווה באתר הבית שלכם, במצגות המכירה, ובחומרים השיווקיים, משדרת מיד מסר של מקצועיות, בטיחות ואמינות. היא ממצבת את הסטארטאפ שלכם כספק טכנולוגי בוגר שאפשר לסמוך עליו. הרבה מנהלי מכירות בסטארטאפים מספרים שהתעודה הזו פשוט פתחה להם דלתות שהיו נעולות בפניהם בעבר, וקיצרה את מחזור המכירה (Sales Cycle) בצורה משמעותית.
לסיכום, בשנת 2026, גיוס ממשקיעים אירופאים ופעילות בשוק הגלובלי מחייבים יישור קו עם הסטנדרטים הגבוהים ביותר. אל תראו בתהליך ההסמכה עול ביורוקרטי, אלא הזדמנות אמיתית לעשות סדר בארגון, להגן על העבודה הקשה שלכם, ולבנות תשתית יציבה ובוגרת להצלחה ארוכת טווח. כדאי להתחיל לפעול עוד היום, לפני שהמשקיע הבא שלכם ישאל את השאלה המכרעת.
הטיפ של Certo: אל תחכו לרגע האחרון
"מניסיוננו הרב בליווי עשרות סטארטאפים ישראליים, הטעות הקריטית ביותר היא להתחיל את תהליך ההסמכה רק לאחר קבלת ה-Term Sheet מהמשקיע. בנקודה זו, הלחץ אדיר ויש רצון עז 'לעגל פינות' כדי לקבל את התעודה מהר. משקיעים אירופאים מזהים מיד מערכת אבטחה שהוקמה בחיפזון רק לשם הצגת מסמך.
הטיפ שלי אליכם הוא להתחיל את התהליך כשלושה עד חמישה חודשים לפני תחילת סבב הגיוס. כך תוכלו לבנות תשתית אמיתית, חזקה וגמישה, שתעבור כל בדיקת נאותות בקלות ותשדר למשקיעים שהחברה שלכם מנוהלת באחריות ובבגרות מקצועית."
שאלות נפוצות
מה זה תקן ISO 27001 ומדוע הוא נדרש מסטארטאפים ישראליים?
זהו התקן הבינלאומי המוביל לניהול אבטחת מידע בארגונים. הוא מספק מסגרת מסודרת לניהול והפחתת סיכוני סייבר ודלף מידע. הוא נדרש כיום מסטארטאפים ישראליים המעוניינים לפעול או לגייס הון באירופה, מכיוון שהמשקיעים והלקוחות האירופאים דורשים הוכחה אובייקטיבית וחיצונית לכך שהחברה מנהלת בצורה אחראית ומאובטחת את נכסי המידע ונתוני הלקוחות שלה.
האם משקיעים אירופאיים באמת דורשים הסמכת ISO 27001 כתנאי להשקעה?
בהחלט. אמנם זו אינה דרישה חוקית רשמית לגיוס הון, אך בפועל היא הפכה לדרישת סף קריטית בשנת 2026. קרנות הון סיכון רבות מסננות מראש סטארטאפים שאין להם את התעודה, או מציבות את קבלתה כתנאי מתלה (Milestone) קשיח לפני העברת הכספים. המשקיעים רואים בהסמכה תעודת ביטוח שמפחיתה משמעותית את הסיכון להשקעה שלהם בעקבות תביעות, פריצות או קנסות רגולטוריים.
כמה עולה לסטארטאפ להשיג הסמכת ISO 27001 וכמה זמן זה לוקח?
העלות משתנה בהתאם לגודל החברה, מורכבות המערכות, ורמת המוכנות ההתחלתית שלה. העלות כוללת לרוב את הליווי המקצועי להקמת המערכת, אגרות לגוף ההתעדה (מכון התקנים וכו'), והשקעת זמן של הצוות הפנימי. מבחינת זמנים, עבור סטארטאפ ממוצע בסדר גודל של 20-50 עובדים, התהליך המלא — משלב מיפוי הפערים ועד לקבלת התעודה הרשמית — אורך בדרך כלל בין 3 ל-5 חודשים של עבודה רציפה וממוקדת.
כיצד הסמכת ISO 27001 מסייעת בעמידה בתקנות GDPR באירופה?
תקנות ה-GDPR דורשות מחברות ליישם "אמצעים טכניים וארגוניים נאותים" להגנה על פרטיות המידע, אך אינן מפרטות בדיוק אילו אמצעים. יישום של התקן מספק בדיוק את המסגרת המעשית הזו. הוא מוכיח באופן ברור לרגולטורים ולמשקיעים שהסטארטאפ נוקט בגישה שיטתית ופרואקטיבית לניהול סיכונים ואבטחת מידע, ובכך מקל משמעותית על הוכחת ציות חוקי ומפחית את החשיפה לקנסות כבדים.
מהם השלבים המרכזיים שסטארטאפ צריך לעבור כדי לקבל הסמכת ISO 27001?
התהליך מורכב ממספר שלבים עיקריים: ראשית מבצעים סקר פערים (Gap Analysis) כדי להבין היכן החברה עומדת כיום. לאחר מכן עורכים סקר ניהול סיכונים מסודר. השלב המרכזי הוא כתיבת הנהלים והטמעתם בשטח (כגון נהלי גישה לשרתים, גיבויים, עזיבת עובד). לבסוף, עורכים מבדק פנימי כדי לבדוק מוכנות, ולאחריו מזמינים סוקר חיצוני מגוף התעדה רשמי שמבצע את מבדק ההסמכה הסופי ומנפיק את התעודה.
האם קיימות חלופות להסמכת ISO 27001 שמשקיעים אירופאיים מקבלים?
קיימות מסגרות אבטחה נוספות, כגון SOC 2 (הנפוץ יותר בארצות הברית), או תקנים ספציפיים לתעשיות מסוימות (כמו תשתיות קריטיות או תעשיית הרכב). עם זאת, באירופה, משקיעים וגופי ממשל מתייחסים לתקן הבינלאומי של ארגון ה-ISO בתור התקן הבלתי מעורער ואבן הבוחן העיקרית לאבטחת מידע. תעודות אחרות עלולות לגרור שאלות נוספות ולעכב את הבדיקה, בעוד שהתקן הזה מתקבל מיד בהסכמה רחבה.
מהם היתרונות הנוספים של התקן מלבד הקלה על גיוס הון?
מלבד גיוס הון, התעודה היא כלי שיווקי רב עוצמה המאפשר מכירה ללקוחות Enterprise גדולים הדורשים עמידה בתקני אבטחה במסגרת הליכי הרכש שלהם (B2B). היא משדרת אמינות ומקצועיות, מקצרת תהליכי סגירת עסקאות מסחריות, משפרת את הסדר והארגון הפנימי של הסטארטאפ, ומונעת נזקים כלכליים ותדמיתיים במקרים אמיתיים של ניסיונות תקיפה או כופר.
לסיכום
לסיכום, שוק גיוס ההון של שנת 2026 דורש מיזמים להפגין בגרות עסקית וניהול סיכונים אחראי ולא רק טכנולוגיה מבריקה. עבור סטארטאפים ישראלים המבקשים לצמוח ולגייס כספים באירופה, הסמכת אבטחת מידע בינלאומית היא כבר לא מותרות או פרויקט צדדי שיכול לחכות — היא כרטיס הכניסה שלכם לשוק.
השקעה בהסמכה נכונה, מותאמת לארגון ובליווי מקצועי, תייצר עבורכם יתרון תחרותי אדיר, תקצר את תהליכי בדיקת הנאותות ותסלול את הדרך לגיוס הון מוצלח ולסגירת עסקאות בינלאומיות.