נכתב בתאריך 20 באוגוסט 2026
נקודות חשובות מהמאמר
אין לכם זמן לקרוא הכול עכשיו? הנה השורה התחתונה שאתם חייבים להכיר על תקנות הגנת הפרטיות החדשות של אוגוסט 2026:
- ✓מי חייב למנות? גופים ציבוריים, חברות שמעבדות מידע רגיש בהיקף גדול (כמו קופות חולים ובנקים), עסקים שמנטרים משתמשים באופן קבוע, וסוחרי מידע.
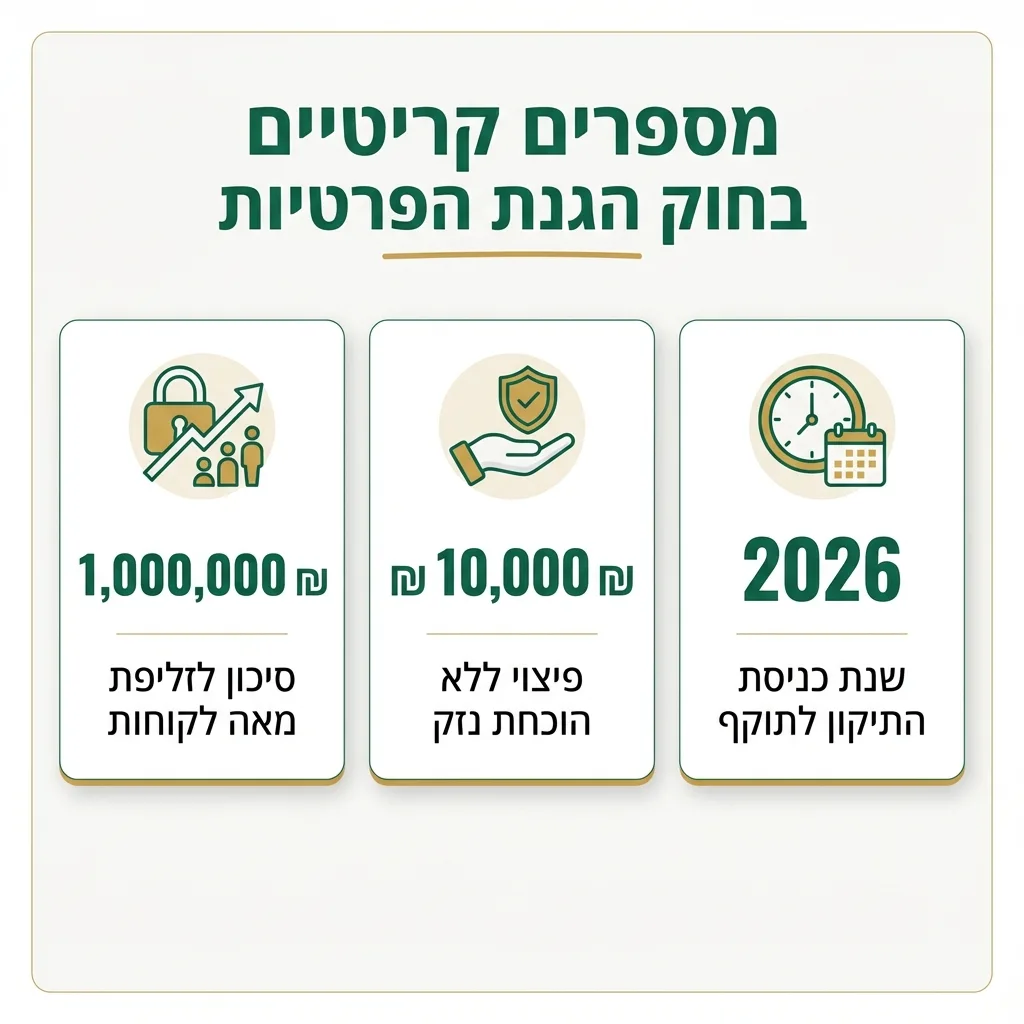
- ✓סנקציות חדשות: קנסות מנהליים כבדים ופיצוי של עד 10,000 ש"ח לאדם על הפרת פרטיות, גם בלי שנגרם לו נזק ממשי.
- ✓תפקיד הממונה: לפקח, לבקר, לייעץ להנהלה ולשמש כאיש קשר מול הרשות להגנת הפרטיות ומול לקוחות.
- ✓ניגוד עניינים: אסור למנות לתפקיד אדם שהתפקיד המקורי שלו בארגון (כמו סמנכ"ל שיווק או אפילו מנהל אבטחת מידע) עלול להתנגש עם חובותיו כממונה פרטיות.
- ✓הפתרון החכם: הסמכה לתקני ISO מסודרים עוזרת ליישם את החוק בצורה חלקה ולמנוע קנסות מיותרים.
אם יש לכם עסק בישראל שאוסף מידע על לקוחות, עובדים או ספקים, אוגוסט 2026 הוא תאריך שאתם חייבים לסמן ביומן.
לאחרונה, הרשות להגנת הפרטיות פרסמה הנחיות מחמירות וברורות. ההנחיות הללו משנות את כללי המשחק בכל הנוגע למינוי ממונה הגנת הפרטיות (DPO). זה כבר לא עניין של "יהיה בסדר" או המלצה נחמדה בלבד.
התיקון החדש לחוק מעניק לרשות סמכויות אכיפה חסרות תקדים. קנסות כבדים ופיצויים ללא צורך בהוכחת נזק הפכו למציאות יומיומית. עסקים שלא יישרו קו, חושפים את עצמם לסיכון כלכלי ומשפטי עצום.
במאמר הזה, נסביר לכם בגובה העיניים בדיוק מה דורשות ההנחיות החדשות. נפרט מי חייב למנות ממונה, איך בוחרים את האדם הנכון לתפקיד, ואיך הופכים את הכאב ראש הרגולטורי ליתרון תחרותי שמגדיל את האמון של הלקוחות שלכם.
מדוע אוגוסט 2026 היא נקודת מפנה להגנת הפרטיות בישראל?
עד לא מזמן, חוק הגנת הפרטיות הישראלי נחשב למיושן. הוא נכתב בשנות ה-80, הרבה לפני עידן הסמארטפונים, הענן והרשתות החברתיות. אבל תיקון 13 לחוק הגנת הפרטיות, שנכנס לתוקף במלואו באוגוסט 2026, טורף את הקלפים.
התיקון הזה נועד ליישר קו עם העולם. הוא מתקרב מאוד לסטנדרט האירופי המחמיר. המטרה הברורה היא לתת לאזרחים שליטה אמיתית על המידע האישי שלהם. עבור בעלי עסקים, זה אומר שהאחריות עלתה מדרגה.
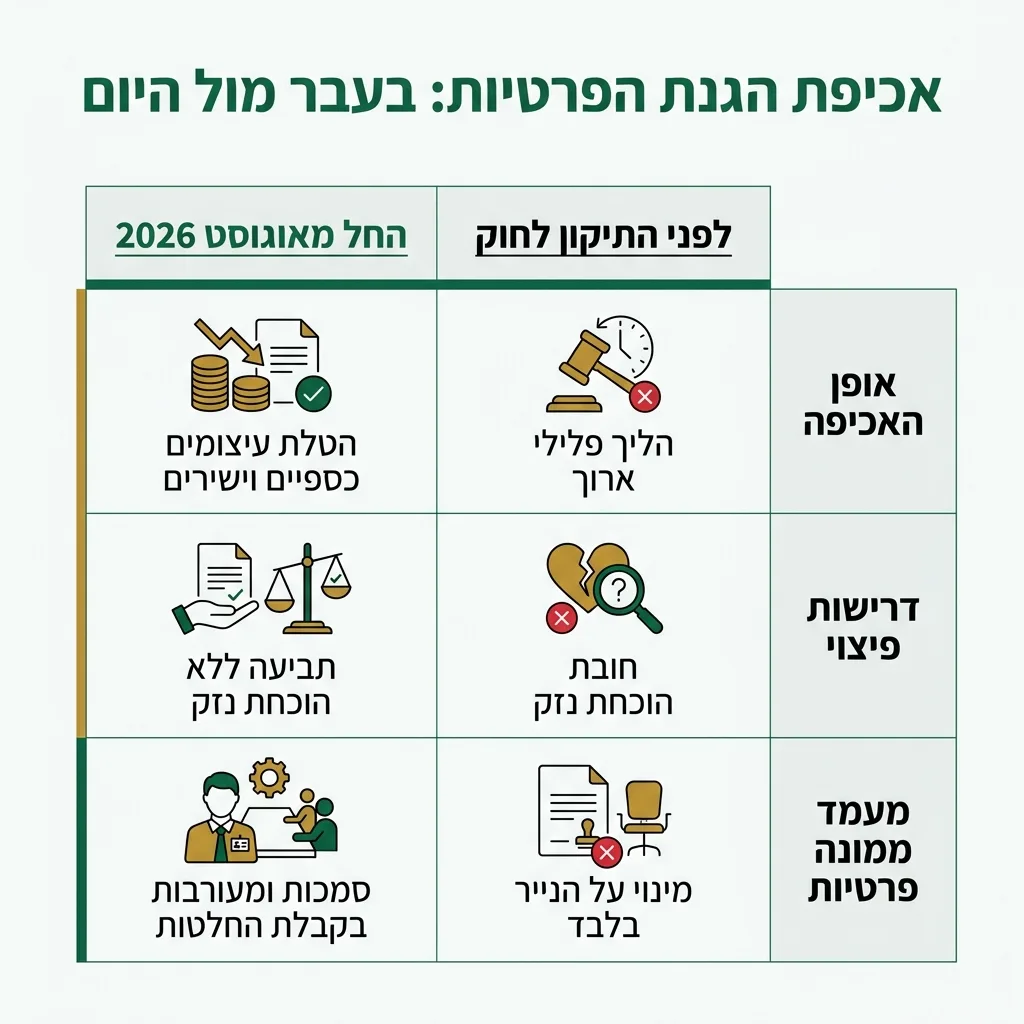
אחד השינויים הכי דרמטיים הוא אופן האכיפה. הרשות להגנת הפרטיות לא צריכה יותר לגרור אתכם להליך פלילי ארוך כדי להעניש אתכם. היום, יש לה סמכות להטיל עיצומים כספיים (קנסות מנהליים) בצורה מהירה וישירה.
סכנת הפיצויים ללא הוכחת נזק
אם זה לא מספיק, התיקון מאפשר לכל אדם לתבוע אתכם אם פגעתם בפרטיות שלו. בית המשפט יכול לפסוק פיצוי של עד 10,000 שקלים לאדם, גם אם אותו אדם לא הוכיח שנגרם לו נזק כספי או נפשי.
תחשבו על דליפת מידע קטנה שחושפת פרטים של 100 לקוחות בלבד. תכפילו את זה ב-10,000 ש"ח, והגעתם למיליון שקלים של פיצוי פוטנציאלי. זהו סיכון עסקי ממשי שיכול למוטט עסקים קטנים ובינוניים.
פענוח הנחיות הרשות להגנת הפרטיות (יולי-אוגוסט 2026): מה באמת חדש?
בחודשים יולי ואוגוסט 2026, הרשות להגנת הפרטיות שחררה גילוי דעת מחייב ומפורט. המסמך הזה מסביר בצורה מעשית איך בדיוק צריך ליישם את החובה למנות ממונה הגנת הפרטיות.
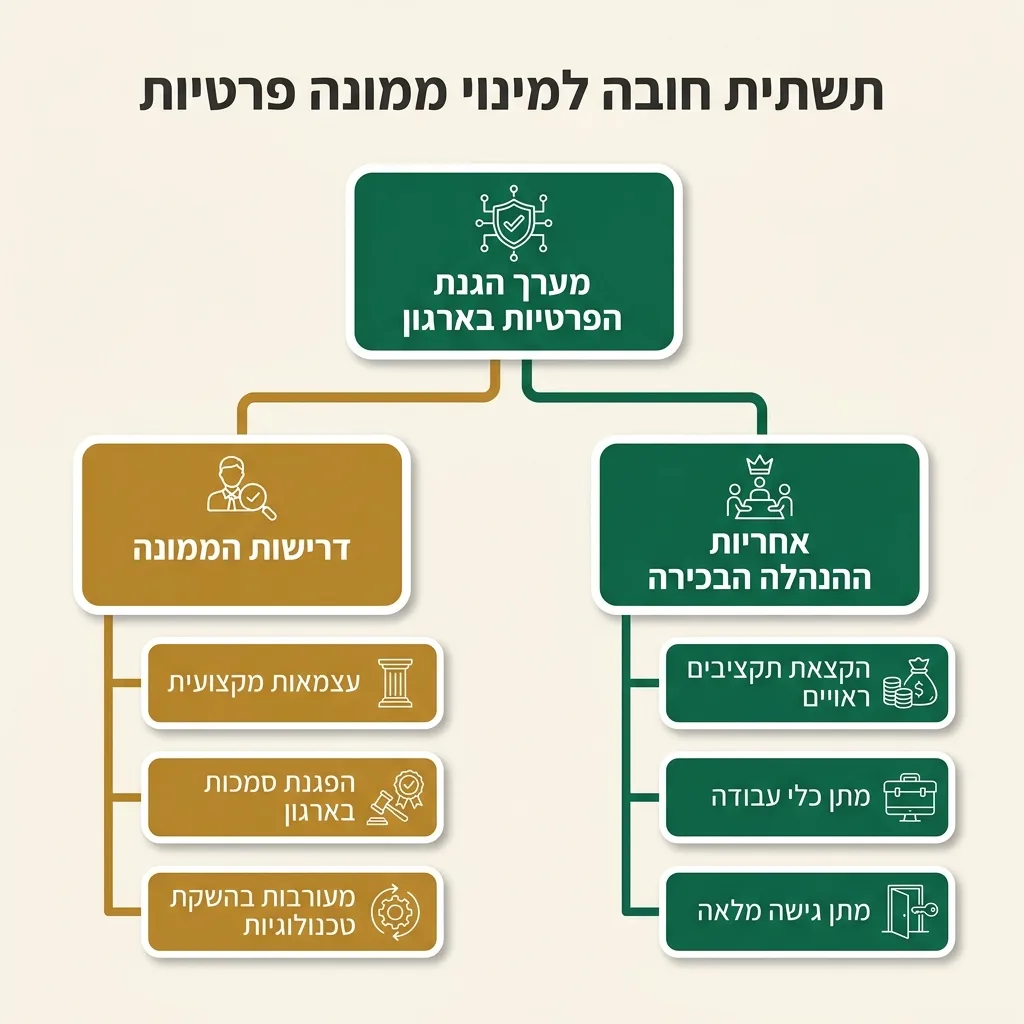
המסר המרכזי של הרשות הוא שמינוי על הנייר פשוט לא תופס יותר. אי אפשר לקחת עובד אקראי, לתת לו טייטל של ממונה פרטיות, ולהמשיך הלאה. הרשות דורשת מקצוענות, עצמאות וסמכות.
לפי הרשות להגנת הפרטיות משרד המשפטים, הממונה חייב להיות מעורב בכל תהליך בארגון שקשור למידע אישי. הוא צריך לשבת בשולחן מקבלי ההחלטות בכל פעם שמשיקים שירות חדש או מטמיעים מערכת טכנולוגית חדשה.
אחריות ישירה על מנהלים
ההנחיות גם מדגישות את האחריות האישית של ההנהלה הבכירה. בעל הארגון או המנכ"ל מחויבים לתת לממונה את כל הכלים, התקציבים והגישה הנדרשים כדי לבצע את עבודתו נאמנה.
אם יש תקלה, והרשות תגלה שהממונה לא קיבל גישה למערכות המידע כי ההנהלה חסמה אותו, האחריות והקנסות ייפלו ישירות על כתפי ההנהלה.
מי חייב למנות ממונה הגנת פרטיות? רשימת תיוג לפי סקטורים
החוק החדש לא מחייב כל עסק קטן למנות DPO. מכולת שכונתית או מספרה קטנה פטורות בדרך כלל. עם זאת, החובה חלה על שורה ארוכה של גופים שהמידע שהם אוספים הוא רגיש או רחב היקף.
כדי לעשות סדר, חילקנו את הגופים החייבים במינוי למספר קטגוריות מרכזיות. חשוב לבדוק היטב היכן העסק שלכם עומד ביחס להגדרות הללו.
| סוג הגוף | הגדרה לפי החוק החדש | דוגמאות נפוצות |
|---|---|---|
| גופים ציבוריים | כל משרד ממשלתי, רשות מקומית או גוף הממלא תפקיד ציבורי על פי דין. | עיריות, מועצות מקומיות, משרד החינוך, תאגידי מים. |
| עיבוד מידע רגיש בהיקף ניכר | ארגונים שאוספים מידע רפואי, ביומטרי, גנטי או פיננסי בכמויות גדולות כחלק מהליבה העסקית שלהם. | בתי חולים, קופות חולים, בנקים, חברות ביטוח, מעבדות רפואיות. |
| ניטור שיטתי | חברות שעוקבות אחרי פעילות משתמשים, מיקום גיאוגרפי, או יוצרות פרופילים אישיים בהיקף נרחב. | אפליקציות ניווט, רשתות חברתיות, אתרי סחר גדולים שעושים ריטרגטינג. |
| סוחרי מידע (Data Brokers) | גופים שהעסק שלהם הוא לאסוף מידע על יותר מ-10,000 איש כדי למכור או למסור אותו לאחרים. | חברות דיוור ישיר, לשכות אשראי, סוכנויות דאטה שיווקיות. |
שימו לב: גם אם אתם ספק חיצוני (מעבד מידע) הנותן שירות לאחד מהגופים האלה, ויש לכם גישה למאגרי המידע שלהם, סביר להניח שהחובה תחול גם עליכם, או שהלקוח ידרוש זאת מכם כתנאי להתקשרות עסקית.
תפקידי ה-DPO בפועל: ממדיניות ועד ניהול אירועי אבטחה
אז מה בעצם עושה ממונה הגנת הפרטיות ביומיום? זה הרבה יותר מרק לכתוב תקנון לאתר. הממונה הוא השומר של הארגון מפני טעויות יקרות.
העבודה שלו מתחלקת למספר תחומי אחריות מרכזיים. הוא פועל באופן שוטף, ולא רק כשמגיעה ביקורת פתע.
צ'קליסט חובותיו של הממונה בארגון:
- ✓כתיבה והטמעת מדיניות: גיבוש מדיניות פרטיות ברורה לארגון, ווידוא שכל העובדים מכירים אותה ופועלים לפיה.
- ✓הדרכות עובדים: העברת הדרכות תקופתיות לצוותים כדי למנוע טעויות אנוש שעלולות לחשוף מידע אישי.
- ✓ניהול אירועי דלף מידע: במקרה של פריצה, הממונה מנהל את האירוע, מדווח לרשות להגנת הפרטיות בטווח הזמן הנדרש, ומודיע ללקוחות שנפגעו.
- ✓מענה לפניות הציבור: טיפול בבקשות של אנשים שרוצים לעיין במידע שנאסף עליהם, לתקן אותו או למחוק אותו.
- ✓עבודה מול ההנהלה: דיווח שוטף להנהלה הבכירה על מצב העמידה של הארגון בתקנות ועל סיכונים פוטנציאליים.
כדי לבחון עד כמה המערכות שלכם חדירות ופגיעות, הממונה לרוב יעבוד צמוד לגורמים מקצועיים שמבצעים מבדקי חדירה | Penetration Testing. בדיקות אלו מדמות תקיפת סייבר ומוודאות שהמידע שלכם מוגן באמת.
הכשרות, כישורים וניגוד עניינים: איך בוחרים את הממונה הנכון?
אחת הטעויות הנפוצות שעסקים עושים היא להטיל את תפקיד ה-DPO על עובד קיים בלי לבדוק אם הוא מתאים או אם יש לו את ההכשרה הנכונה. הרשות קבעה כללים נוקשים מאוד לגבי הכישורים הנדרשים.
הממונה חייב להציג ידע משפטי מעמיק בחוק הגנת הפרטיות הישראלי, כמו גם הבנה טכנולוגית יציבה במערכות מידע ובאבטחת סייבר. קורס מזורז של יומיים באינטרנט פשוט לא יעבור ביקורת של הרשות.
סוגיית ניגוד העניינים
כאן עסקים רבים נופלים. אסור בתכלית האיסור למנות אדם שיש לו ניגוד עניינים פנימי בארגון. התפקיד שלו הוא לבקר את הארגון, ולכן הוא לא יכול להיות זה שמקבל את ההחלטות העסקיות על הדרך שבה יש להשתמש במידע.
לדוגמה, סמנכ"ל שיווק לא יכול להיות הממונה, כי האינטרס שלו הוא לאסוף כמה שיותר מידע לטובת קמפיינים, בעוד תפקיד הממונה הוא לצמצם את איסוף המידע למינימום ההכרחי.
אזהרה חמה: האם ה-CISO שלכם יכול להיות גם ה-DPO?
רבים נוטים למנות את מנהל אבטחת המידע לתפקיד. למרות שזה נשמע הגיוני, הרשות מתייחסת לזה בחשדנות רבה. ה-CISO דואג לאבטחת המערכת, בעוד ה-DPO דואג לזכויות הפרט. לעיתים נוצרת התנגשות ביניהם. אם אתם עושים זאת, חובה לתעד בכתב מדוע אין ניגוד עניינים.
לעיתים קרובות, עדיף להשתמש בשירות של ממונה אבטחת מידע | CISO as a Service חיצוני, ולהפריד בין התפקידים.
הדילמה: ממונה פנימי או חיצוני (DPO as a Service)?
החוק מאפשר לכם לבחור: להעסיק ממונה מתוך החברה, או לשכור יועץ חיצוני. לכל גישה יש יתרונות וחסרונות.
ממונה פנימי:
- ✓ מכיר את הארגון ואת התרבות העסקית לעומק.
- ✓ זמין פיזית במשרדים בכל שעות הפעילות.
- עלות שכר גבוהה מאוד (משרה מלאה או חלקית של מומחה).
- סכנה גבוהה ללחצים פנימיים וניגוד עניינים.
ממונה חיצוני (יועץ):
- ✓ עצמאות מוחלטת ואובייקטיביות, ללא פוליטיקה ארגונית.
- ✓ חיסכון משמעותי בעלויות (משלמים רק על השירות הנדרש).
- ✓ ניסיון רחב מול עסקים רבים ואתגרים מגוונים.
- דורש תהליך חפיפה כדי להכיר את המערכות הספציפיות שלכם.
יישום מעשי בעסק: Privacy by Design ותסקירי השפעה
אחד המושגים המרכזיים שההנחיות החדשות מקדמות הוא "פרטיות כברירת מחדל" (Privacy by Design). המשמעות היא שהגנת הפרטיות לא יכולה להיות טלאי שמוסיפים בסוף הפרויקט.
כאשר אתם מפתחים אפליקציה חדשה או משיקים שירות חדש, חובה לחשוב על הפרטיות כבר משלב התכנון והשרטוטים. הממונה שלכם צריך לוודא שאתם אוספים רק את המידע שבאמת נחוץ למטרה שלכם, ולא טיפה מעבר לכך.
תסקיר השפעה על הפרטיות (DPIA)
כלי עבודה קריטי של הממונה הוא תסקיר ההשפעה (Data Protection Impact Assessment). זהו מסמך מקיף שממפה את כל הסיכונים לפרטיות בפרויקט מסוים ומציע פתרונות כיצד למזער אותם.
למשל, אם אתם קליניקה רפואית שמעוניינת להכניס מערכת בינה מלאכותית לניתוח צילומי רנטגן. הממונה יבצע תסקיר, יבחן היכן המידע נשמר, מי הספק שמספק את ה-AI, והאם המידע הרפואי מותמם (אנונימי) כראוי לפני שהוא עוזב את השרתים שלכם.
ניהול הסכמות נכון ויעיל
בעידן החדש, אי אפשר להחביא את תנאי הפרטיות באותיות הקטנות של עמוד באורך 40 עמודים שאף אחד לא קורא. הלקוח חייב לתת הסכמה מפורשת, ברורה ומדעת לאיסוף המידע שלו.
על הממונה לוודא שמנגנוני אישור הקוקיז (Cookies) באתר שלכם, וטפסי יצירת הקשר, ברורים לחלוטין. חייבת להיות גם דרך קלה באותה מידה עבור הלקוח לבטל את ההסכמה שלו בכל רגע נתון, בלחיצת כפתור.
איך תקן ISO 27701 עוזר לכם ליישם את החוק בקלות?
עמידה בהנחיות הרשות להגנת הפרטיות יכולה להיראות כמו משימה כמעט בלתי אפשרית ללא מסגרת עבודה מסודרת. כאן בדיוק נכנסים לתמונה התקנים הבינלאומיים.
תקן ISO 27701 הוא ההרחבה הישירה לענייני פרטיות של תקן iso 27001 המוכר לאבטחת מידע. התקן מספק לכם מתודולוגיה עולמית מוכחת לניהול מידע אישי בצורה בטוחה וחוקית.
ארגון שעובר הסמכה לתקן הזה, בונה בפועל את כל המנגנונים הנדרשים על ידי החוק הישראלי: מיפוי מאגרים, ניהול סיכונים, נהלי תגובה לאירועים, ומינוי אחראים. זהו כלי ניהולי אדיר שמייצר סדר ארגוני ומונע קנסות.
הקשר לרגולציה העולמית והמקומית
השגת התקן לא רק עוזרת לכם בעניין עמידה בתקנות הגנת הפרטיות הישראלית — אבטחת מידע ורישום מאגרים, אלא גם פותחת לכם דלתות בעולם. אם אתם עובדים עם לקוחות מאירופה, תגלו שהתקן חופף במידה רבה את דרישות הסמכת GDPR — תקנות הגנת הפרטיות האירופאיות.
המשמעות היא שבהשקעה בתהליך מובנה אחד, אתם מכסים את עצמכם גם מול הרגולטור בישראל, וגם משדרגים את האמינות שלכם מול תאגידים בינלאומיים שדורשים תקני אבטחת מידע קפדניים כתנאי לעשיית עסקים.
הטיפ של המומחים ב-Certo
"מניסיוננו בליווי מאות ארגונים, הטעות הכי גדולה של מנהלים היא להדחיק את נושא הגנת הפרטיות עד שמקבלים מכתב התראה מהרשות או חלילה חווים פריצת סייבר. באוגוסט 2026 הכללים השתנו, והרשות מפעילה יד קשה. אל תמנו עובד זוטר רק כדי לצאת ידי חובה. השקיעו במינוי ממונה מקצועי וחיצוני, או העניקו הכשרה מסיבית לאדם הנכון בארגון.
הכנה מוקדמת ותהליך עבודה מסודר עולים שבריר מהקנס והנזק התדמיתי שעלול להיגרם לכם עקב חוסר ציות."
שאלות נפוצות
מי חייב למנות ממונה על הגנת הפרטיות לפי ההנחיות החדשות?
החובה חלה על גופים ציבוריים (משרדי ממשלה, רשויות מקומיות), גופים פרטיים המעבדים מידע רגיש בהיקף ניכר (כמו בנקים, קופות חולים, חברות ביטוח), ארגונים המבצעים ניטור שיטתי של אנשים באופן שוטף, וסוחרי מידע (Data Brokers) שאוספים מידע על למעלה מ-10,000 איש למטרות סחר.
מהם התפקידים והסמכויות של ממונה הגנת פרטיות בארגון?
הממונה אחראי על ייעוץ להנהלה ולעובדים לגבי חובותיהם בחוק, פיקוח על עמידת הארגון בתקנות, כתיבת נהלי פרטיות, הדרכות צוותים, ניהול תגובה במקרי דליפת מידע, וכן שימוש כאיש הקשר הרשמי מול הרשות להגנת הפרטיות ומול נושאי המידע (הלקוחות).
מהם הכישורים הנדרשים מממונה על הגנת הפרטיות?
הממונה נדרש להפגין ידע משפטי מעמיק בחוק הגנת הפרטיות בישראל ובעולם, הבנה מוצקה בטכנולוגיות מידע ואבטחת סייבר, והיכרות טובה עם תהליכי העבודה הפנימיים של הארגון. קורס קצר אינו מספיק ללא ניסיון מעשי והשכלה תואמת.
האם ממונה הגנת פרטיות יכול לשמש בתפקידים נוספים בארגון?
כן, אך בתנאי מוחלט שאין ניגוד עניינים. אסור למנות לתפקיד אדם שעוסק בקביעת מטרות ואמצעי עיבוד המידע (כמו מנכ"ל, סמנכ"ל שיווק, או מנהל IT). הרשות מתייחסת גם למינוי מנהל אבטחת מידע (CISO) לתפקיד זה כבעל פוטנציאל גבוה לניגוד עניינים, הדורש הנמקה מיוחדת.
מהן הסנקציות לעסק שלא ימנה ממונה הגנת פרטיות כנדרש?
הרשות יכולה להטיל קנסות מנהליים (עיצומים כספיים) כבדים באופן מיידי ללא הליך פלילי. בנוסף, חשיפה לתביעות אזרחיות מאפשרת לכל אדם לתבוע עד 10,000 ש"ח ללא הוכחת נזק על פגיעה בפרטיותו עקב התנהלות רשלנית של הארגון.
מתי בדיוק נכנסת לתוקף חובת המינוי של ממונה הגנת פרטיות?
תיקון 13 לחוק הגנת הפרטיות, המעגן את החובה, נכנס לתוקף באוגוסט 2025. עם זאת, גילוי הדעת המפורט של הרשות לגבי אופן היישום המחייב פורסם ביולי-אוגוסט 2026, וממועד זה מתחילה אכיפה קפדנית לפי הסטנדרטים המעודכנים.
האם גם ספקים או מעבדי מידע חיצוניים חייבים למנות ממונה?
כן. אם הספק פועל כ"מחזיק" מידע עבור גופים החייבים במינוי, ויש לו גישה למאגרי מידע רגישים או בהיקף גדול כחלק ממתן השירות, החוק מחייב גם אותו לעמוד בסטנדרטים. בנוסף, גופים רבים דורשים זאת מספקיהם כתנאי להתקשרות.
לסיכום: אל תשאירו את העסק שלכם חשוף
ההנחיות החדשות מאוגוסט 2026 הן קריאת השכמה לכל בעלי העסקים בישראל. הרגולטור שינה הילוך, והגנת הפרטיות היא כבר לא המלצה, אלא דרישת סף קשיחה עם סנקציות כלכליות כואבות בצידה.
מינוי ממונה הגנת פרטיות מקצועי, בין אם כעובד פנימי ובין אם כיועץ חיצוני, הוא הצעד הראשון והחשוב ביותר להגנה על העסק שלכם. אל תחכו למכתב האזהרה מהרשות או גרוע מכך, לתביעה ייצוגית מלקוחות.
אנחנו ב-Certo מזמינים אתכם ליצור עמנו קשר. המומחים שלנו יבחנו את הפעילות שלכם, יסייעו לכם להבין האם אתם חייבים במינוי, וילוו אתכם שלב אחר שלב עד לעמידה מלאה בתקנות. שקט נפשי רגולטורי מתחיל כאן.