נכתב בתאריך 27 באוגוסט 2026
נקודות חשובות מהמאמר
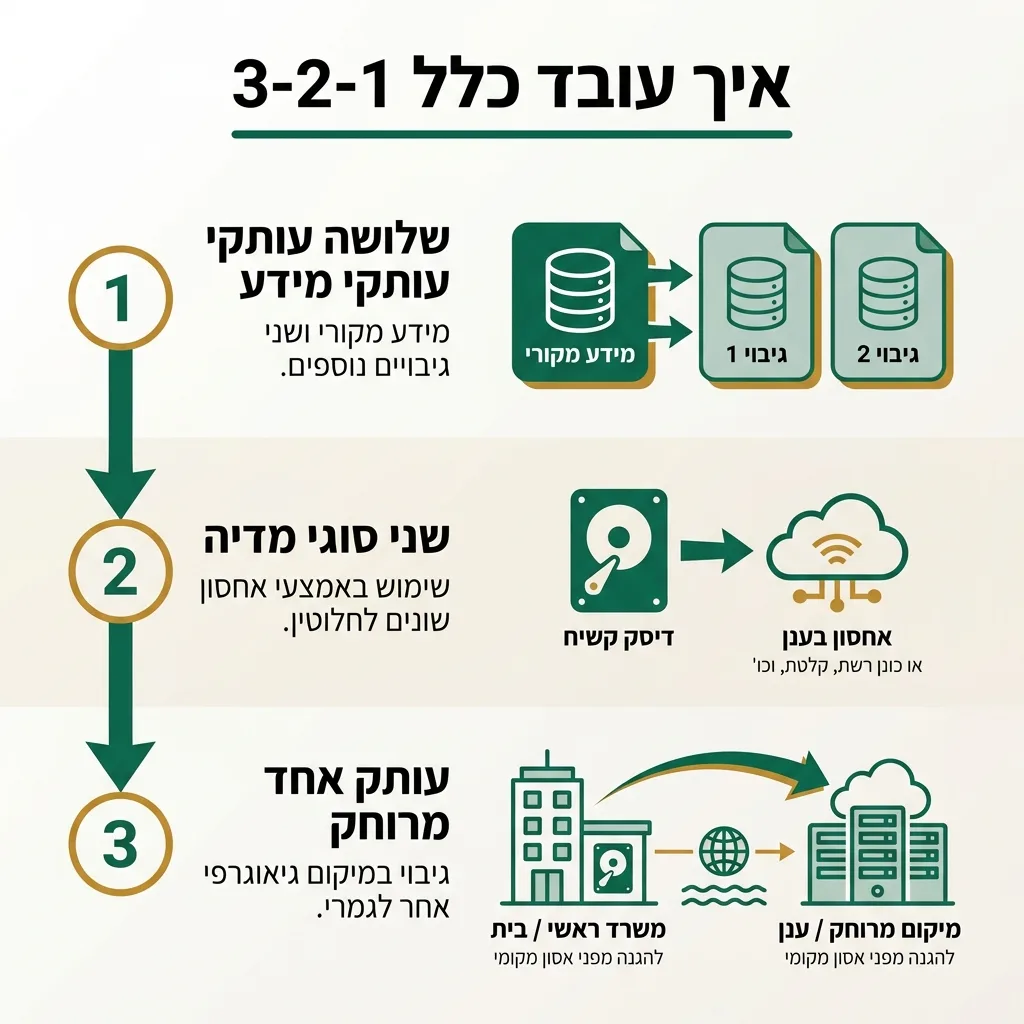
כלל 3-2-1 הוא אסטרטגיית הגיבוי הבטוחה ביותר לעסקים, והוא דורש לשמור שלושה עותקים של המידע, על שני סוגי מדיה שונים, כאשר עותק אחד נמצא מחוץ למשרד.
- ✓ 3 עותקים: המידע המקורי ועוד שני גיבויים נפרדים.
- ✓ 2 סוגי מדיה: למשל, שרת מקומי וכונן חיצוני, כדי למנוע כשל טכנולוגי זהה.
- ✓ עותק 1 מרוחק: חייבים עותק מחוץ למשרד (לרוב באמצעות שירות ענן) כדי לשרוד שריפה, גניבה או מתקפת סייבר.
- ✓ סכנות מקומיות: גיבוי שמחובר לרשת המשרדית פגיע למתקפות כופרה בדיוק כמו המחשב עצמו.
- ✓ בדיקות תקופתיות: גיבוי שלא נבדק במבחן שחזור אמיתי – הוא לא באמת גיבוי שניתן לסמוך עליו.
השנה היא 2026, והמידע של העסק שלכם הוא הנכס היקר ביותר שלו. רשימות לקוחות, הנהלת חשבונות, מסמכים משפטיים ותוכניות עבודה – הכל דיגיטלי. אבל מה קורה כשמשהו משתבש? מתקפת כופרה, תקלה בשרת או אפילו טעות אנוש קטנה יכולים למחוק שנים של עבודה ברגע אחד. כאן בדיוק נכנס לתמונה כלל 3-2-1 לגיבוי.
למרות שמדובר בתקן הזהב העולמי לשמירה על מידע, רוב העסקים בישראל עדיין לא מיישמים אותו בצורה נכונה. עסקים רבים מסתפקים בגיבוי מקומי בלבד, ומשאירים את עצמם חשופים לסכנות אדירות. במדריך הבא נסביר בשפה פשוטה מהו הכלל הזה, למה הוא כל כך קריטי, ואיך תוכלו ליישם אותו בעסק שלכם בקלות כדי לישון בשקט בלילה.
מהו כלל 3-2-1 לגיבוי ולמה כולם מדברים עליו?
כלל 3-2-1 אינו מושג טכנולוגי מסובך, אלא עיקרון פשוט מאוד שעושה סדר בבלאגן. הוא הומצא כדי להבטיח שגם בתרחיש הגרוע ביותר, המידע שלכם יחזור אליכם בשלמותו. הרעיון הוא לא לשים את כל הביצים בסל אחד.
כאשר אתם שומרים את כל המידע רק על המחשב הנייד או השרת במשרד, אתם מהמרים על העסק שלכם. מספיקה כוס קפה שנשפכת על המקלדת או הפסקת חשמל אלימה כדי לגרום לנזק בלתי הפיך. הכלל מפרק את ההגנה לשלושה שלבים ברורים שכל עסק יכול וצריך ליישם.
הסבר פשוט: איך הכלל עובד בפועל?
הספרה 3 מייצגת את מספר העותקים. עליכם להחזיק את המידע המקורי (זה שאתם עובדים עליו ביומיום) ועוד שני עותקי גיבוי נוספים. למה שניים? כי אם עותק הגיבוי הראשון נכשל בדיוק כשאתם צריכים אותו, יש לכם רשת ביטחון נוספת.
הספרה 2 מתייחסת לסוגי המדיה. אסור לשמור את שני הגיבויים על אותו סוג של מכשיר. למשל, אם הגיבוי הראשון נמצא על השרת, הגיבוי השני צריך להיות על כונן קשיח חיצוני, קלטת גיבוי ישנה או מערכת אחסון נפרדת (NAS). זה מגן עליכם מפני פגם ייצור או תקלה שמאפיינת סוג אחד של חומרה.
הספרה 1 היא החשובה ביותר. היא דורשת לשמור לפחות עותק אחד במיקום גיאוגרפי אחר לחלוטין (Off-site). אם המשרד נשרף, מוצף או נפרץ וכל הציוד נגנב – כל העותקים המקומיים יאבדו. העותק המרוחק מבטיח שהמידע ישרוד כל אסון פיזי במשרד.
האיומים האמיתיים על המידע של עסקים בישראל
ישראל היא מדינה מאוד מחוברת וטכנולוגית, אך זה הופך אותה גם ליעד מרכזי למתקפות. בשנת 2026, האיומים על מידע עסקי הפכו מורכבים יותר, מהירים יותר והרסניים יותר. עסקים קטנים ובינוניים הם המטרה המועדפת על תוקפים, פשוט כי ההגנות שלהם לרוב חלשות יותר משל תאגידי ענק.
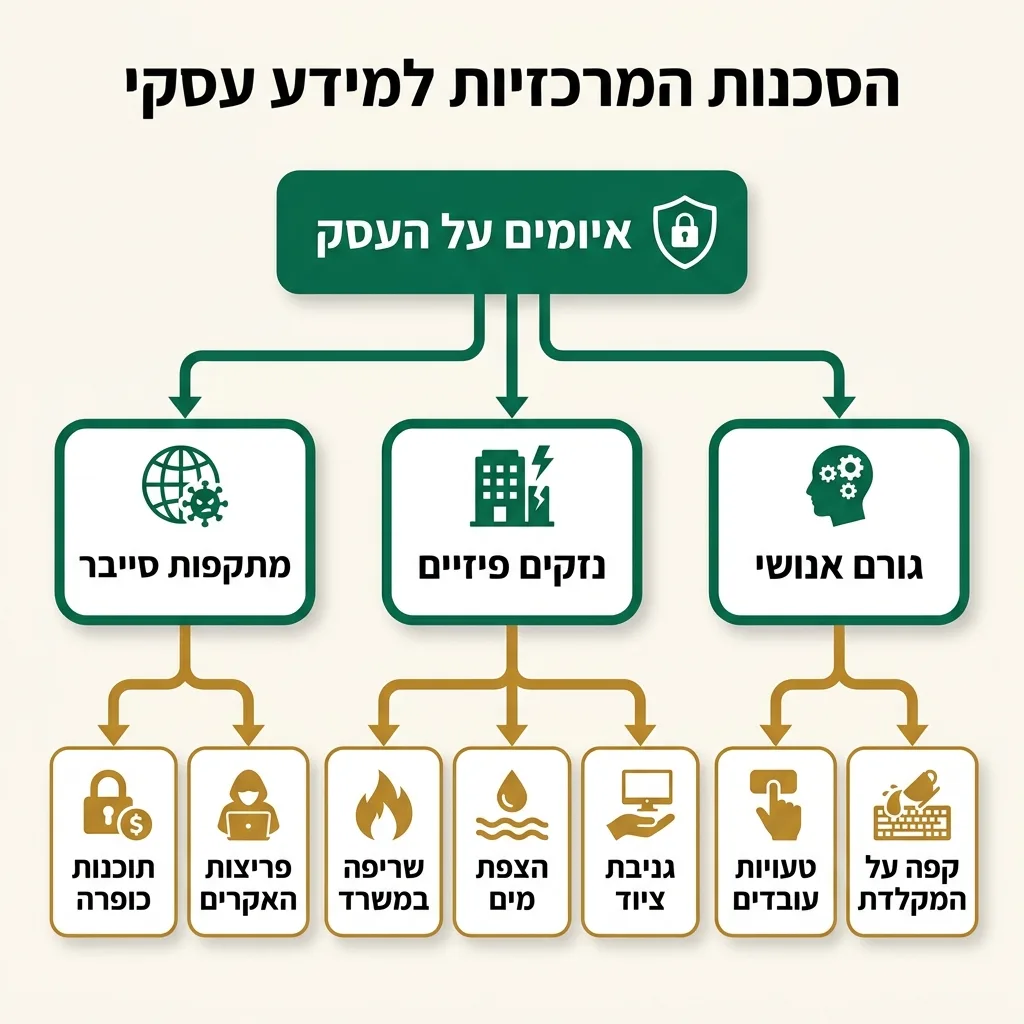
חשוב להבין שלא מדובר רק בהאקרים עם קפוצ'ון שיושבים בחדר חשוך. פעמים רבות, האיום הגדול ביותר מגיע מתוך המשרד עצמו. בואו נפרט את שלוש הסכנות המרכזיות שעסקים ישראלים מתמודדים איתן היום.
מתקפות סייבר ותוכנות כופרה (Ransomware)
תוכנות כופרה הן כיום סיוט עבור בעלי עסקים. התוכנה הזדונית לרוב חודרת למחשב דרך מייל תמים למראה שאחד העובדים פתח. מרגע החדירה, היא מצפינה ונועלת את כל הקבצים במחשב וברשת המשרדית, ודורשת תשלום של אלפי דולרים בביטקוין כדי לשחרר אותם.
ארגונים שעומדים בדרישות המחמירות של תקן iso 27001 יודעים שגיבוי מבודד הוא קו ההגנה האחרון. אם יש לכם גיבוי כזה, אתם פשוט מוחקים את המחשב הנגוע, משחזרים את המידע וממשיכים לעבוד בלי לשלם שקל להאקרים.
כשל חומרה ואסונות פיזיים
דיסקים קשיחים מתקלקלים. זו לא שאלה של "האם", אלא שאלה של "מתי". שרתים מתחממים, רכיבים אלקטרוניים נשחקים, והפסקות חשמל פתאומיות עלולות לשרוף כוננים בשבריר שנייה. מעבר לכך, המציאות הישראלית מזמנת לנו גם סיכונים פיזיים כמו שריפות בעקבות קצרים חשמליים או פריצות למשרדים.
אם העסק שלכם מחזיק מידע רפואי רגיש, כשל כזה הוא לא רק בעיה תפעולית אלא עבירה על החוק. עמידה בתקנים כמו הסמכת ISO 27799 — תקן אבטחת מידע רפואי מחייבת אתכם להבטיח זמינות מתמדת של המידע, ללא תלות בתקינות החומרה במשרד.
טעות אנוש: האויב השקט
העובדים שלכם הם בני אדם, ובני אדם עושים טעויות. מחיקה בטעות של תיקייה חשובה, דריסה של קובץ שעבדו עליו שבועות, או איבוד של מחשב נייד ברכבת – כל אלה קורים מדי יום. ללא אסטרטגיית גיבוי מסודרת, טעות אנוש קטנה יכולה להוביל לעיכובים עצומים בעבודה מול לקוחות ולנזק כספי כבד.
למה ה-"1" בכלל (גיבוי מרוחק) הוא קריטי כל כך?
הרבה בעלי עסקים אומרים: "קניתי כונן גיבוי גדול, חיברתי לשרת, הכל בסדר". זו הטעות הנפוצה ביותר. גיבוי מקומי מעולה לשחזור מהיר של קובץ שנמחק בטעות, אבל הוא חסר תועלת לחלוטין במקרה של אירוע רוחבי במשרד. כאן נכנס לתמונה העותק המרוחק.
בעבר, עסקים היו שומרים קלטות גיבוי ולוקחים אותן הביתה בסוף יום העבודה. היום, הפתרון היעיל והבטוח ביותר הוא שימוש בשירות גיבוי בענן. שירות כזה שולח עותק מוצפן של המידע שלכם, דרך האינטרנט, לחוות שרתים מאובטחת ומרוחקת.
היתרון של ניתוק פיזי ולוגי
כאשר המידע נמצא בענן, יש נתק מוחלט בין המשרד שלכם לבין חוות השרתים. כדי להגיע למידע בענן, תוקף זקוק להרשאות מיוחדות, סיסמאות מורכבות ואימות דו-שלבי. מערכות הגנה ממשלתיות, כמו אלו המומלצות על ידי מערך הסייבר הלאומי של ישראל, מדגישות שוב ושוב את החשיבות של יצירת חיץ פיזי ולוגי בין סביבת העבודה לבין הגיבוי.
בנוסף, ספקי ענן איכותיים מחזיקים את המידע בכמה חוות שרתים שונות (למשל, אחת בישראל ואחת באירופה). המשמעות היא שגם אם מתרחש אסון טבע גדול במדינה אחת, המידע שלכם עדיין מוגן לחלוטין וזמין לשליפה מכל מקום בעולם.
גיבוי בענן מול גיבוי מקומי: מה עדיף?
התשובה הקצרה היא שאתם צריכים את שניהם כדי לעמוד בכלל 3-2-1. עם זאת, לכל שיטה יש את היתרונות והחסרונות שלה. חשוב להבין אותם כדי לנהל את המידע בצורה חכמה ויעילה.
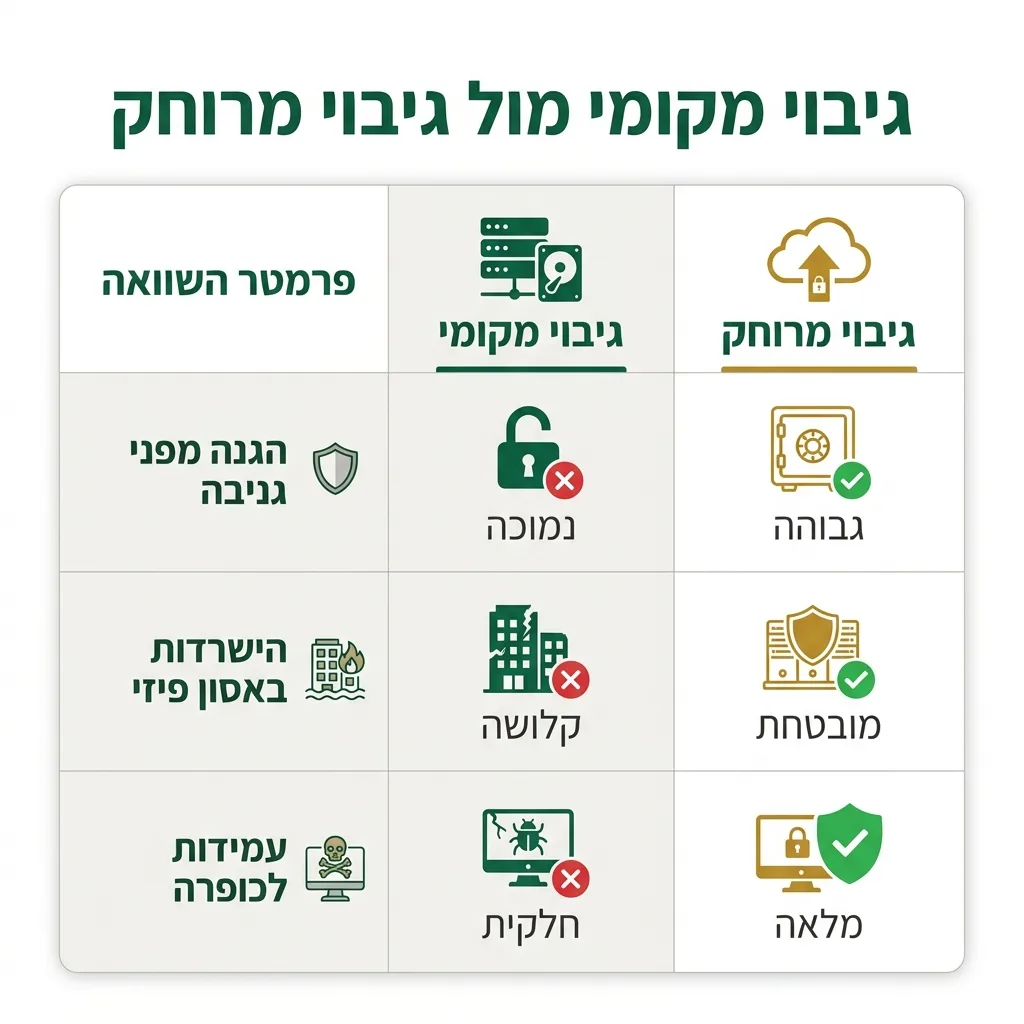
גיבוי מקומי נועד למהירות. אם מחקתם מסמך לפני עשר דקות, הכי מהר לשלוף אותו מהכונן שנמצא מטר מכם. גיבוי ענן נועד לשרידות ולהגנה מאסונות. כדי לעשות סדר, ריכזנו את ההבדלים המרכזיים בטבלה פשוטה:
| פרמטר השוואה | גיבוי מקומי (כונן / שרת) | גיבוי מרוחק בענן |
|---|---|---|
| מהירות שחזור קבצים | מהירה מאוד (חיבור ישיר) | תלויה במהירות האינטרנט |
| הגנה מפני שריפה או גניבה | גרועה (הכל יאבד יחד) | ✓ מצוינת (המידע מרוחק) |
| הגנה מפני כופרה | נמוכה (עלול להיות מוצפן) | ✓ גבוהה (מבודד מהרשת) |
| אוטומציה ונוחות | דורש תחזוקה ובדיקות | ✓ אוטומטי לחלוטין ברקע |
| עלויות | תשלום חד-פעמי על חומרה | תשלום חודשי קבוע כספק שירות |
כפי שניתן לראות, שילוב של שתי השיטות נותן לכם את הטוב מכל העולמות: שחזור מהיר ביומיום, והגנה הרמטית בעת צרה.
איך לבחור ספק מתאים עבור גיבוי בענן?
לא כל שירותי הענן נולדו שווים. הרבה בעלי עסקים חושבים ש-Google Drive או Dropbox הם פתרונות גיבוי ראויים. זו טעות מסוכנת. מדובר בשירותי סנכרון קבצים. אם תמחקו קובץ במחשב, הוא יימחק גם בענן. אם תוכנת כופרה תצפין את הקבצים במחשב, הסנכרון יעלה את הקבצים הפגומים לענן וידרוס את התקינים.
כדי לבחור שירות מקצועי ואמיתי לעסק, עליכם לוודא שהספק עומד בסטנדרטים מחמירים. הנה צ'קליסט שיעזור לכם בתהליך הבחירה:
הצ'קליסט: דרישות חובה מספק הענן שלכם
- ✓ דיווח על שגיאות: מערכת ששולחת לכם מייל יומי או שבועי המוודא שהגיבוי עבר בהצלחה.
רגולציה וחוק בישראל: לא רק המלצה
השמירה על המידע היא כבר לא רק החלטה עסקית שלכם, אלא חובה חוקית. מדינת ישראל מחמירה משנה לשנה את הדרישות מבעלי עסקים בכל הקשור לשמירה על פרטיות לקוחות ועובדים. תקנות הגנת הפרטיות מחייבות כל עסק שמחזיק מאגר מידע לנקוט אמצעים סבירים כדי להגן עליו מפני חדירה, שיבוש או אובדן.
אם אתם עושים עסקים גם עם לקוחות מאירופה, אתם מחויבים לתקנות מחמירות עוד יותר. מומלץ להבין לעומק gdpr מה זה ומה ההשלכות שלו. אובדן מידע אישי של לקוחות בגלל חוסר בגיבוי ראוי עלול לגרור קנסות כבדים, תביעות ייצוגיות ופגיעה אנושה במוניטין של העסק.
אחריות המנהלים
חובת ההוכחה חלה עליכם. אם התרחשה פריצה ומידע דלף או אבד, הרגולטור יבדוק האם פעלתם כשורה. יישום מלא של כלל 3-2-1 מוכיח שנקטתם במשנה זהירות ופעלתם לפי הסטנדרטים המקובלים בשוק. זהו קלף הגנה משפטי חשוב מאין כמוהו.
צעדים מעשיים ליישום אסטרטגיית הגיבוי בעסק שלכם
הבנו את התיאוריה, עכשיו הגיע הזמן לעבוד. יישום הכלל בעסק דורש מעט השקעה ראשונית, אבל לאחר מכן הוא הופך לתהליך שקוף שרץ ברקע. הנה השלבים שאתם צריכים לבצע כבר מחר בבוקר:
שלב 1: מיפוי המידע החשוב
אל תגבו סתם הכל. עברו על העסק והבינו איפה נמצא המידע שבאמת קריטי להמשך פעילותכם. האם זה במחשבים של העובדים? בתוכנת הנהלת החשבונות? במערכת ניהול הלקוחות (CRM)? רכזו את הכל, ואל תשכחו לבדוק אם יש תיקיות מקומיות שעובדים שומרים על שולחן העבודה שלהם.
שלב 2: הגדרת גיבוי מקומי אוטומטי
רכשו כונן חיצוני אמין או מערכת אחסון רשת (NAS) בהתאם לגודל העסק. הגדירו תוכנת גיבוי בסיסית שמעתיקה את כל המידע שמופה בשלב הקודם אל הכונן המקומי הזה לפחות פעם ביום, רצוי בלילה כשאף אחד לא עובד על הקבצים.
שלב 3: חיבור לגיבוי מרוחק ומוצפן
בחרו ספק שירות מקצועי, והגדירו שהתוכנה תשלח עותק שני של המידע אל הענן. ודאו שהתהליך קורה אוטומטית וללא מגע יד אדם. כאן חשוב להקפיד על שמירת היסטוריית גרסאות למספר שבועות אחורה.
שלב 4: בדיקות תקופתיות – הכלל החשוב ביותר
זה השלב שבו רוב העסקים נופלים. יצירת הגיבוי אינה המטרה; היכולת לשחזר היא המטרה! קבעו ביומן משימה חודשית: למחוק קובץ ניסיון או תיקייה שלמה, ולנסות לשחזר אותם מהגיבוי המקומי ומהענן. בדקו כמה זמן זה לוקח והאם הקבצים נפתחים ללא בעיה.
המלצת המומחה: מומחי Certo מייעצים
"במהלך השנים ליווינו מאות ארגונים ישראלים בתהליכי הסמכה ועמידה ברגולציה. אנחנו רואים שוב ושוב את אותו דפוס: עסקים משקיעים עשרות אלפי שקלים בחומרה למשרד, אבל חוסכים כמה מאות שקלים בחודש על עותק מרוחק מאובטח. כשמגיעה תקלה אמיתית או תקיפת סייבר, החיסכון הזה הופך לאסון קיומי.
ההמלצה החד-משמעית שלי היא לא להמתין למשבר. קחו אחריות על המידע שלכם היום. יישום פשוט של כלל 3-2-1 בעסק יחסוך לכם ימים של עוגמת נפש, השבתת פעילות, והוצאות משפטיות כבדות מול לקוחות שאיבדו את המידע שלהם בגללכם."
שאלות נפוצות
מהו כלל 3-2-1 לגיבוי ואיך מיישמים אותו בעסק?
הכלל אומר שעליכם להחזיק 3 עותקים של המידע העסקי (העותק המקורי + 2 גיבויים). עותקים אלו צריכים להישמר על 2 סוגי מדיה שונים (כמו שרת משרדי וכונן חיצוני), ולפחות עותק 1 חייב להיות מרוחק פיזית מהמשרד (למשל בענן). מיישמים זאת על ידי הגדרת תוכנה שמגבה את המידע לכונן מקומי בלילה, ובמקביל מעלה עותק מוצפן לשרת חיצוני מרוחק.
למה גיבוי בענן עדיף על גיבוי בדיסק קשיח חיצוני?
הוא לא בהכרח "עדיף" אלא משלים אותו וחובה כשלעצמו. דיסק קשיח חיצוני מועד לתקלות פיזיות, נזק פיזי (שריפה במשרד) או גניבה יחד עם שאר הציוד. בנוסף, אם הוא מחובר לרשת, הוא עלול להיפגע מתוכנות כופרה. אחסון מרוחק מייצר ניתוק פיזי והגנה מלאה מפני אסונות משרדיים.
האם גוגל דרייב או דרופבוקס נחשבים לגיבוי מספק לעסק?
לא. שירותים אלו הם שירותי סנכרון ושיתוף קבצים, לא פלטפורמות גיבוי מקצועיות. אם עובד מוחק בטעות מסמך, הסנכרון ימחוק אותו מיד גם מהענן. בנוסף, הם לא תמיד מציעים שמירת היסטוריית גרסאות עמוקה והצפנה מורכבת שדרושה כדי להתאושש ממתקפות סייבר רוחביות.
מה ההבדל בין גיבוי בענן לאחסון בענן?
אחסון ענן (כמו תיקייה שמשותפת לעובדים) נועד לעבודה יומיומית שוטפת ולשיתוף מידע. גיבוי מרוחק הוא תהליך אוטומטי שמעתיק את כל הנתונים, מצפין אותם ונועל אותם כארכיון. לגיבוי המרוחק אין גישה ישירה ביומיום לעובדים, והוא מיועד אך ורק לשחזור במקרה של תקלה או אובדן נתונים.
האם המידע העסקי שלי באמת מאובטח בשירותי גיבוי בענן?
אם בוחרים ספק מקצועי ואמין, התשובה היא כן. ספקים רציניים מחזיקים מרכזי נתונים ברמת אבטחה של מתקנים ביטחוניים, מצפינים את המידע גם בזמן המעבר ברשת וגם כשהוא נשמר בשרתים (הצפנה במנוחה), ומאפשרים גישה רק לבעלי הרשאות קפדניות עם אימות דו-שלבי.
באיזו תדירות צריך לגבות את המידע של העסק?
התדירות תלויה בכמות המידע שהעסק מייצר ובחשיבותו. עבור רוב העסקים הקטנים והבינוניים, מומלץ לבצע גיבוי יומי מלא (בדרך כלל בשעות הלילה). עסקים קריטיים, כמו מרפאות או חברות פיננסיות, לרוב מגדירים שמירת נתונים רציפה או גוזרים עותק בכל כמה שעות.
כמה עולה שירות גיבוי בענן לעסקים?
העלות משתנה בהתאם לנפח הנתונים (נמדד בגיגה-בייט או טרה-בייט), לרמת השירות (SLA) ולתקני האבטחה הנדרשים. לרוב מדובר במודל של תשלום חודשי קבוע. לעסקים קטנים ההוצאה מתחילה לרוב ממאות בודדות של שקלים בחודש, סכום זניח לעומת הנזק הכלכלי שיגרם מאובדן המידע כולו.
לסיכום
ניהול מידע עסקי בשנת 2026 דורש הבנה שאי אפשר לסמוך על המזל. האיומים הם יומיומיים, מוחשיים, ויכולים להוביל לקריסתו של עסק משגשג ברגע אחד של טעות אנוש או מתקפת סייבר. כלל 3-2-1 הוא לא בגדר המלצה למביני עניין, אלא חגורת הבטיחות הבסיסית ביותר של העסק שלכם.
שילוב נכון בין שמירת עותקים מקומיים לשליפה מהירה, לבין מערכת מרוחקת ששומרת על המידע שלכם בכספת דיגיטלית חיצונית, מבטיח שרידות תפעולית. אנו ב-Certo ממליצים לכל עסק לבחון את נהלי שמירת הנתונים שלו עוד היום, ליישם את הכלל במלואו, והכי חשוב – לבדוק שוב ושוב שהשחזור אכן עובד. כך תוכלו להתפנות לניהול העסק בראש שקט, בידיעה שהנכסים החשובים ביותר שלכם מוגנים לחלוטין.