נכתב בתאריך 3 בספטמבר 2026
נקודות חשובות מהמאמר
תקן ISO 27017 הוא הרחבה טבעית של תקני אבטחה קיימים, והוא נועד לסגור את "השטחים האפורים" שנוצרים כשעוברים לענן. הנה מה שחשוב לדעת:
- ✓ לא עומד בפני עצמו: התקן הוא תוספת (פלאג-אין) שמתלבשת על תקן iso 27001. אי אפשר לקבל אותו בנפרד.
- ✓ מודל אחריות משותפת: התקן מגדיר בדיוק מה באחריות ספק הענן (כמו גוגל או דרופבוקס) ומה באחריותכם כלקוחות.
- ✓ סוגר פרצות אנושיות: יישום התקן מחייב הגבלת הרשאות, מניעת שימוש חוזר בסיסמאות והפרדת סביבות – צעדים שמונעים גניבת זהויות.
- ✓ רלוונטי לכולם: התקן מיועד גם לחברות שמספקות שירותי ענן, וגם לעסקים שצורכים שירותי ענן באופן יומיומי.
בשנת 2026, כמעט כל עסק בישראל תלוי לחלוטין בשירותי ענן. אנחנו מאחסנים שם מסמכים רגישים, פרטי לקוחות ומידע פיננסי. אבל פרצות האבטחה החמורות שראינו בשנים האחרונות מזכירות לנו אמת כואבת: הענן לא מאובטח מעצמו, וכשפרטים של מיליוני משתמשים דולפים, אי אפשר להאשים רק את ספק השירות.
האירועים בחברת דרופבוקס (Dropbox) הוכיחו שגם ענקיות טכנולוגיה יכולות להיפגע אם אין חלוקת אחריות ברורה ובקרות גישה הדוקות. כאן בדיוק נכנס לתמונה תקן ISO 27017.
במאמר הזה נסביר בשפה פשוטה איך התקן הזה, שמיועד במיוחד לאבטחת מידע בענן, היה יכול למנוע את דליפות המידע המפורסמות, ולמה כל עסק שמשתמש בענן חייב להכיר את מודל האחריות המשותפת כדי לא להיות הקורבן הבא.
מה קרה בדרופבוקס ואיך זה קשור לעסק שלכם?
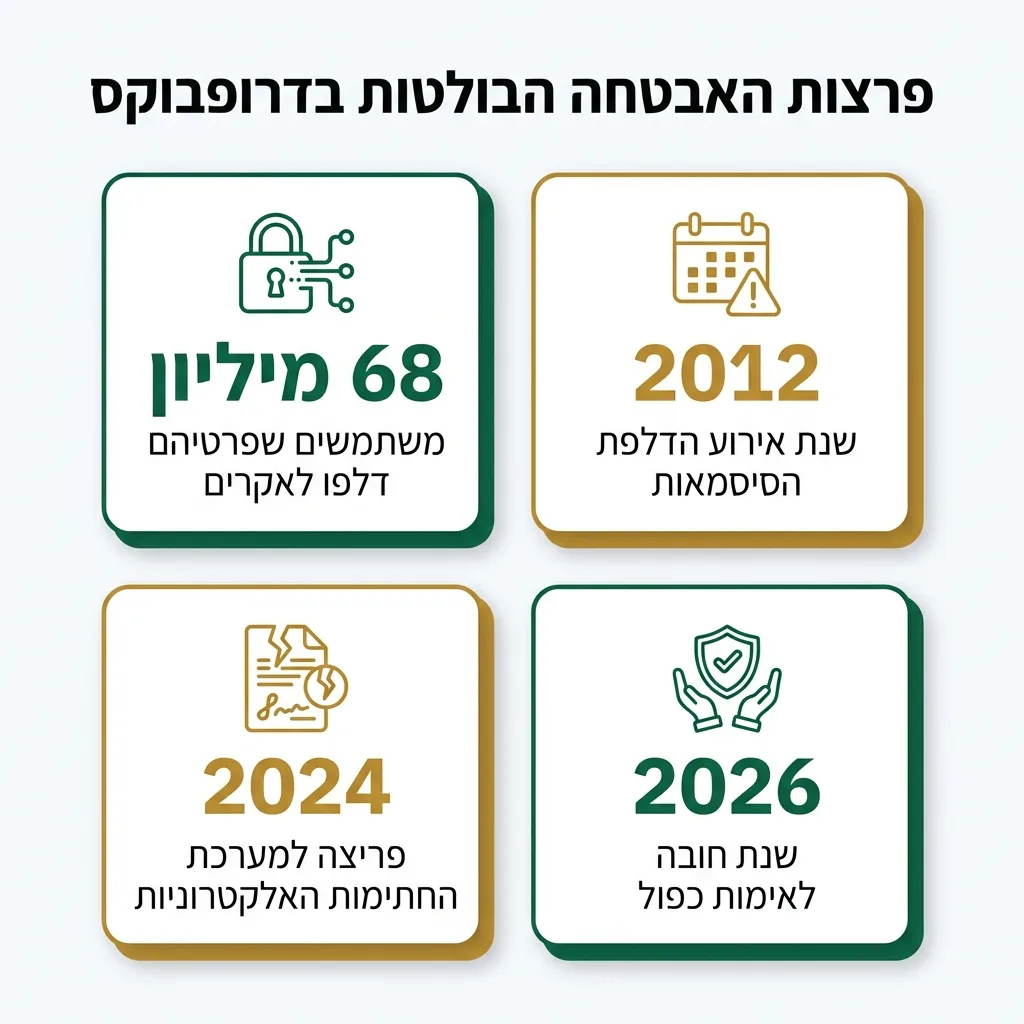
כדי להבין למה אנחנו צריכים תקן מיוחד לענן, כדאי להסתכל על שתי פרצות אבטחה משמעותיות שקרו בדרופבוקס. הראשונה התרחשה באמצע 2012 (ונחשפה רק ב-2016). באותו אירוע, דלפו פרטי התחברות של כ-68 מיליון משתמשים. הסיבה? עובד של החברה השתמש באותה סיסמה גם בעבודה וגם בחשבון הלינקדאין שלו שנפרץ.
האירוע השני התרחש באפריל 2024, כאשר פורצים השיגו גישה לא מורשית למערכת החתימות האלקטרוניות של דרופבוקס. הם עשו זאת דרך "חשבון שירות" (חשבון שמשמש מערכות ממוחשבות, לא אנשים) והצליחו לגנוב כתובות אימייל, מספרי טלפון ואפילו מפתחות גישה נסתרים.
שני המקרים האלה ממחישים נקודה קריטית: גם המערכת הטכנולוגית המאובטחת ביותר תקרוס אם אין לה נהלי עבודה ברורים ובקרות גישה מחמירות. בדיוק בשביל לתקן את זה, נוצרו תקני אבטחת מידע ייעודיים לענן.
סכנה אמיתית: מיחזור סיסמאות
שימוש חוזר באותה סיסמה לשירותים שונים הוא פרצת אבטחה קריטית. אם האקר משיג את הסיסמה שלכם לאתר אחד, הוא מיד מנסה אותה במערכות הענן של הארגון. במערכות ענן ב-2026 חובה ליישם אימות דו-שלבי וסיסמאות ייחודיות.
מהו תקן ISO 27017 ומה ההבדל בינו לבין ISO 27001?
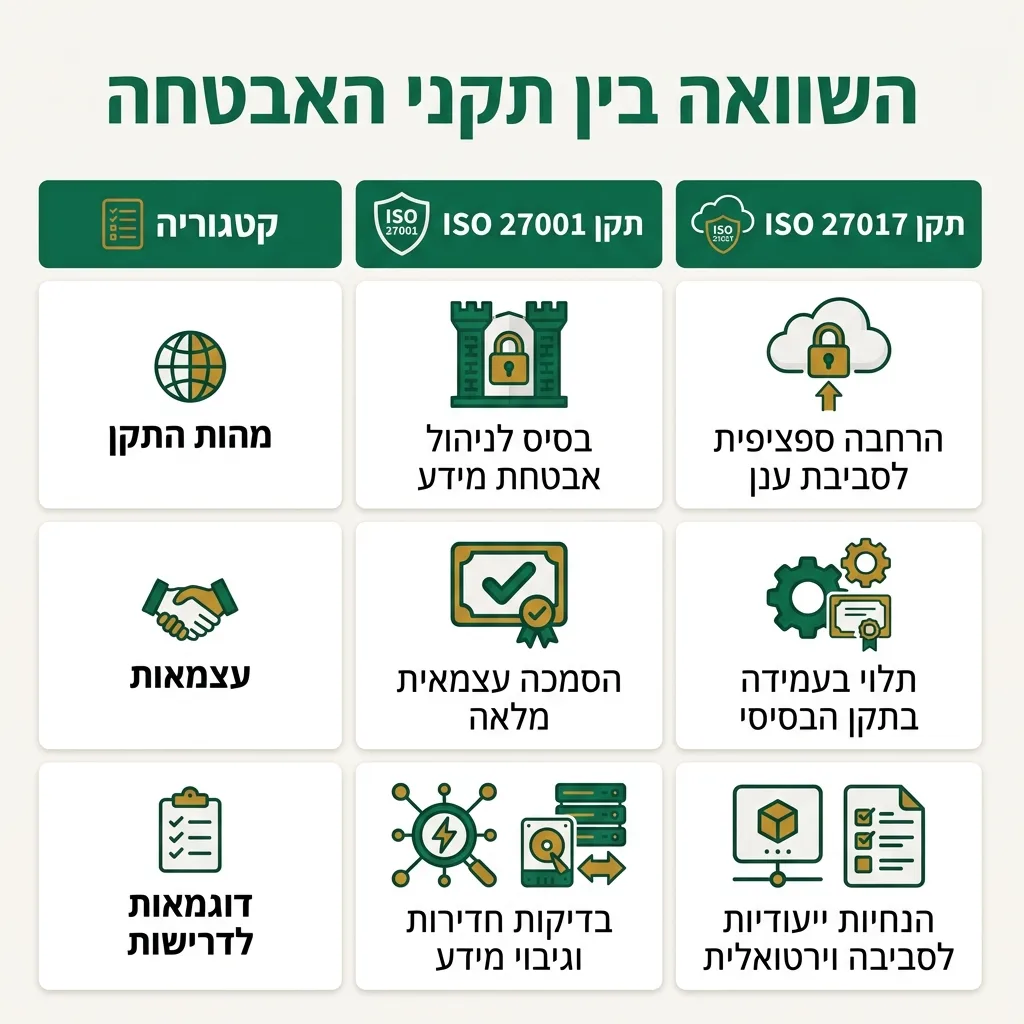
כשאנחנו מדברים על אבטחת מידע, התקן המוכר והחשוב ביותר הוא תקן ISO 27001. זהו הבסיס לכל מערכת ניהול אבטחת מידע בארגון. הוא מגדיר את הכללים הכלליים, כמו לנעול דלתות, לגבות מידע ולעשות בדיקת חדירות כדי לבחון את המערכות.
אבל מה קורה כשהמידע שלנו לא יושב בשרת במשרד, אלא בענן של חברה אחרת? כאן החוקים משתנים. תקן ISO 27017 הוא הרחבה ספציפית לענן. הוא לוקח את הדרישות המצוינות של התקן הבסיסי, ומוסיף עליהן הנחיות שמתאימות במיוחד לסביבה וירטואלית.
חשוב להבין: ISO 27017 אינו הסמכה עצמאית. בדיוק כמו שאי אפשר להוציא רישיון נהיגה למשאית בלי רישיון לרכב פרטי, כך גם כאן. התקן משמש כמעטפת משלימה שניתנת רק לארגונים שכבר עומדים בדרישות ISO 27001 (או שמיישמים את שניהם יחד). זה תהליך שמזכיר קצת ארגונים שמוציאים iso 9001 ואז מוסיפים לו תקנים ייעודיים לתחום הפעילות שלהם.
מודל האחריות המשותפת (Shared Responsibility)
העיקרון אולי החשוב ביותר בתקן ISO 27017 הוא ההגדרה של "מודל האחריות המשותפת". אחת הטעויות הנפוצות של בעלי עסקים היא המחשבה שאם המידע נמצא אצל ספקית גדולה כמו מיקרוסופט, אמזון או דרופבוקס – הכל באחריותה. זו טעות שעולה ביוקר.
התקן משרטט קו ברור: ספק הענן אחראי לאבטח את התשתית הפיזית והרשתית, אבל לקוח הקצה (אתם) אחראי לאבטח את המידע שהוא מכניס פנימה, את ההרשאות שהוא מחלק לעובדים שלו, ואת הסיסמאות שלהם.
כדי לעשות סדר, הנה טבלה פשוטה שממחישה את חלוקת האחריות הבסיסית בענן, כפי שהתקן מעודד לאפיין:
| תחום אבטחה | אחריות ספק הענן (CSP) | אחריות לקוח הקצה (CSC) |
|---|---|---|
| אבטחה פיזית של השרתים | ✓ מלאה (שומרים, מצלמות, גיבוי חשמל) | אין אחריות |
| ניהול זהויות וסיסמאות משתמשים | חלקית (אספקת מערכת ההתחברות) | ✓ מלאה (אכיפת סיסמאות קשות, אימות דו-שלבי) |
| הצפנת נתונים בבסיס הנתונים | ✓ מלאה (מניעת גישה ברמת התשתית) | ✓ מלאה (הגדרת סיווג מידע והצפנה ברמת הקובץ) |
| הדרכת עובדים מפני פישינג | אין אחריות | ✓ מלאה (חובת הלקוח להדריך את צוותיו) |
7 בקרות האבטחה המרכזיות שהתקן מוסיף
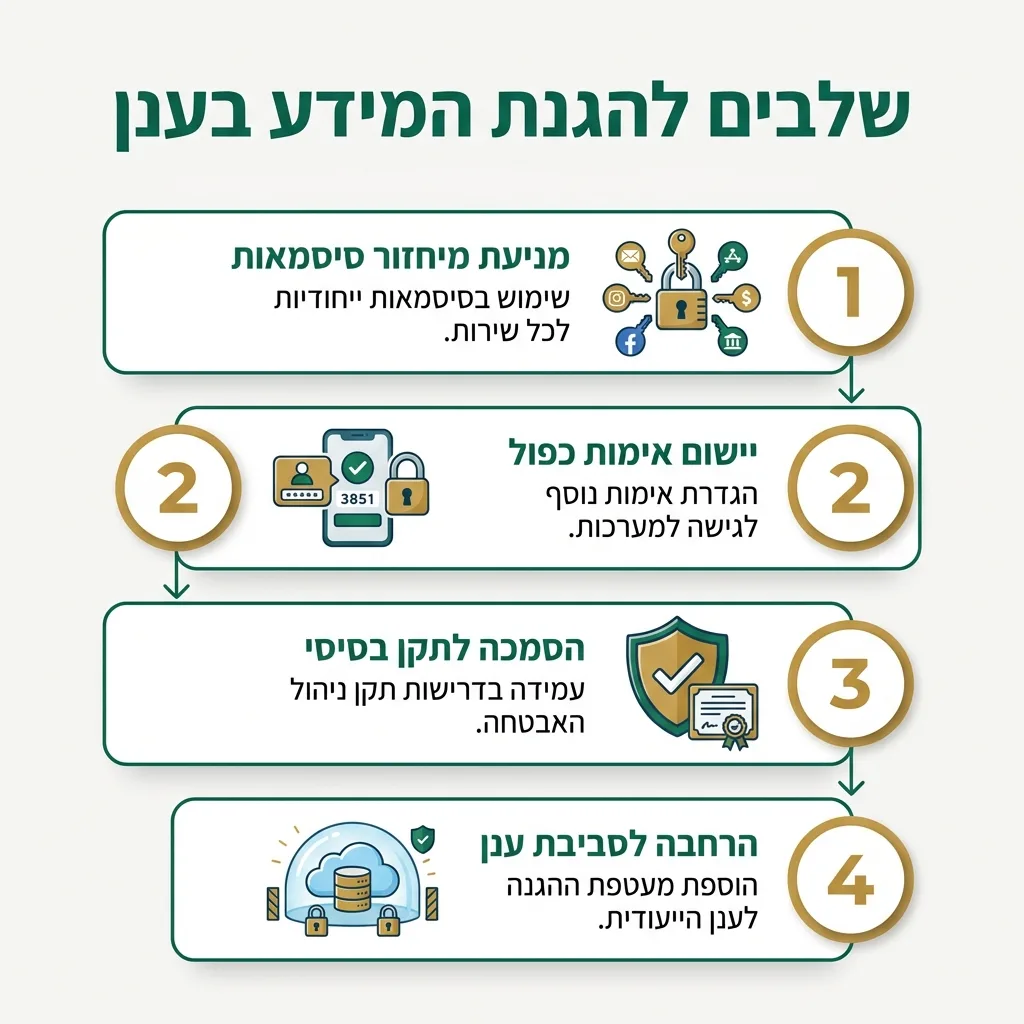
כדי למנוע תרחישים כמו זה שקרה בדרופבוקס, התקן מכתיב שורת צעדים מעשיים שהארגון חייב לבצע. אלו אינן המלצות באוויר, אלא בקרות טכניות וניהוליות שאנחנו בודקים במסגרת תהליך ההסמכה.
הנה רשימת הנושאים העיקריים שהתקן מחייב ארגונים למסד בסביבת הענן שלהם:
- ✓ ניהול חשבונות שירות אוטומטיים: הגבלה מחמירה על הגישה של רכיבי תוכנה צד-שלישי, מחיקת חשבונות לא פעילים והחלפת מפתחות גישה בתדירות גבוהה (בדיוק המקום שבו דרופבוקס נפלו ב-2024).
- ✓ הפרדה בין סביבות וירטואליות: הבטחה שגם אם האקר פורץ לסביבה וירטואלית אחת, הוא לא יכול "לדלג" בקלות לסביבות של לקוחות אחרים באותו שרת.
- ✓ תיעוד וניטור פעילות: חובה להפעיל מערכות ששומרות תיעוד מלא (לוגים) של מי נכנס לאן, מתי, ואיזה קובץ הוא הוריד, כדי לזהות פעילות חשודה בזמן אמת.
- ✓ אבטחת שרשרת האספקה בענן: בדיקה קפדנית של ספקי משנה שמתחברים לענן שלכם.
- ✓ הסרת מידע בסיום התקשרות: נוהל מסודר שמוודא מחיקה מוחלטת של הנתונים כשאתם עוזבים את ספק הענן, כדי שלא יישאר עותק זרוק בשרת זר.
- ✓ מניעת שימוש חוזר בסיסמאות: אכיפה טכנולוגית שמונעת מעובדים להשתמש בסיסמאות ישנות או בסיסמאות של רשתות חברתיות.
- ✓ תגובה לאירועי אבטחה משותפים: קביעת ערוץ תקשורת ברור עם ספק הענן כדי לדעת למי מודיעים כשמזהים פרצה.
איך נראה תהליך היישום בפועל?
כשאנחנו מלווים חברות להטמעת התקן, התהליך מתחיל קודם כל במיפוי. אנחנו בודקים באילו שירותי ענן הארגון משתמש (החל מתיבות מייל של מיקרוסופט ועד שרתי אחסון של אמזון). לאחר מכן, אנחנו מנתחים את חוזי ההתקשרות כדי להבין איפה נגמרת האחריות של הספק ומתחילה האחריות של הארגון שלכם.
בשלב הבא, אנחנו מגדירים נהלי עבודה. למשל, נגדיר נוהל כניסת עובד חדש שכולל מתן הרשאות מינימליות בלבד. במקביל, הארגון שלכם מנחה את אנשי המחשוב ליישם את הכלים הטכנולוגיים שדורש התקן. על פי הרשות הלאומית לאבטחת סייבר ומוסדות בינלאומיים המפקחים על אבטחת ענן, הבקרות הללו הן כבר מזמן לא המלצה אלא סטנדרט מחייב בעולם העסקי.
חשוב להדגיש: בעידן הנוכחי, משקיעים, שותפים עסקיים ולקוחות גדולים דורשים הוכחות להגנה על המידע. זה מסביר למה סטארטאפים ישראלים חייבים הסמכת ISO 27001 כדי לגייס הון באירופה בשנת 2026, ותוספת של תקן הענן (27017) הופכת אותם למוגנים ותחרותיים עוד יותר.
ההמלצה של מומחי Certo
"מניסיוננו בליווי מאות ארגונים, נקודת התורפה בענן היא כמעט תמיד 'הגורם האנושי'. עסקים קונים שירותי ענן יקרים ומאובטחים, אבל משאירים את דלת הכניסה פתוחה בגלל הרשאות עודפות או סיסמאות חלשות של עובדים. היתרון הגדול ביותר של ISO 27017 הוא שהוא מכריח את הארגון להסתכל במראה, לסדר את ההרשאות, ולהבין שאבטחת הענן מתחילה בהתנהלות היומיומית בתוך המשרד שלכם."
שאלות נפוצות
מהו תקן ISO 27017 וכיצד הוא קשור לאבטחת ענן?
תקן ISO 27017 הוא תקן בינלאומי המספק מסגרת של הנחיות ובקרות אבטחה המיועדות במיוחד לסביבות ענן. הוא קשור לאבטחת ענן בכך שהוא מגדיר נהלים לניהול הרשאות, ניטור פעילות והגנה על סביבות וירטואליות, ומונע סיכונים הייחודיים לאחסון מידע מחוץ לשרתי הארגון הפיזיים.
מה ההבדל בין תקן ISO 27017 לתקן ISO 27001?
תקן ISO 27001 הוא התקן המרכזי והכללי לניהול מערכת אבטחת מידע בארגון, והוא חל על כל סוגי המידע. לעומתו, ISO 27017 אינו עומד בפני עצמו, אלא מהווה הרחבה או תוספת ל-ISO 27001. הוא לוקח את הבקרות הכלליות ומוסיף עליהן התאמות ספציפיות הנדרשות לאבטחה במחשוב ענן.
האם ניתן לקבל הסמכה ל-ISO 27017 באופן עצמאי?
לא. לא ניתן לקבל תעודת הסמכה לתקן ISO 27017 כהסמכה בודדת. מכיוון שהוא מוגדר כ"פלאג-אין" (הרחבה), ארגון שרוצה לקבל את ההסמכה הזו חייב קודם כל לעמוד בדרישות תקן ISO 27001, או לעבור את שני מבדקי ההסמכה במקביל.
למי מיועד תקן ISO 27017 – לספקי ענן או ללקוחות?
התקן מיועד לשני הצדדים. הוא כולל הנחיות מדויקות שמיועדות לחברות המספקות שירותי ענן (Cloud Service Providers), ובמקביל מגדיר הנחיות וחובות לארגונים שהם לקוחות הקצה המשתמשים בשירותי הענן (Cloud Service Customers).
מהם היתרונות המרכזיים של יישום תקן ISO 27017 בארגון?
היתרונות המרכזיים כוללים צמצום משמעותי של הסיכון לדליפת מידע, הגדרה ברורה של תחומי אחריות כדי למנוע טעויות אנוש, יכולת ניטור ובקרה טובה יותר על פעולות עובדים בענן, וכמובן – יתרון תחרותי המעיד ללקוחות ולמשקיעים שהמידע שלהם מוגן ברמה הגבוהה ביותר.
כיצד ISO 27017 מגדיר את חלוקת האחריות בין ספק שירותי הענן ללקוח?
התקן מתבסס על "מודל האחריות המשותפת". הוא קובע שהספק אחראי לאבטח את התשתית הפיזית והרשתית של הענן, בעוד שלקוח הקצה נשאר האחראי הבלעדי לאבטחת המידע עצמו, לניהול הסיסמאות, להגדרת ההרשאות לעובדיו ולמניעת הורדת קבצים זדוניים.
אילו בקרות אבטחה ספציפיות לענן מוסיף תקן ISO 27017?
התקן מוסיף בקרות ייעודיות כגון: אופן ניהול חשבונות שירות אוטומטיים וממשקי API, הנחיות מחמירות להפרדה בין סביבות עבודה וירטואליות של לקוחות שונים על אותו שרת, אבטחת שרשרת האספקה בענן, וכללים ברורים למחיקת נתונים מסודרת בעת סיום התקשרות עם ספק הענן.
לסיכום
לסיכום, מעבר למערכות ענן פותר המון בעיות של תחזוקה, אבל פותח חזית חדשה של סיכוני אבטחה שניצול שלהם הוביל לפרצות קשות, כפי שראינו במקרה של דרופבוקס. תקן ISO 27017 הוא לא רק תעודה לתלות על הקיר; הוא כלי ניהולי מהמעלה הראשונה שמגדיר בדיוק מי אחראי על מה, וסוגר את הפרצות האנושיות במערכת.
אנו ב-Certo מלווים ארגונים משלב המיפוי ועד לקבלת ההסמכה הרשמית, תוך בניית נהלים ברורים ומותאמים אישית ששומרים על המידע שלכם ועל השקט הנפשי שלכם בשנת 2026 ומעבר לה.