נכתב בתאריך 11 בנובמבר 2026
השורה התחתונה
פיתוח אפליקציית בריאות דיגיטלית מחייב שילוב של תהליכי איכות, ניהול סיכונים ואבטחת מידע כבר בשלב תכנון הארכיטקטורה. עמידה ברגולציה אינה פעולה חד פעמית בסיום הפיתוח, אלא שיטת עבודה מתועדת המלווה כל שורת קוד.
- אבחנה מוקדמת: יש לקבוע מראש האם האפליקציה היא מוצר לאורח חיים בריא (Wellness) הפטור מרישוי רפואי, או תוכנה המוגדרת כציוד רפואי (SaMD) וחייבת באישור אמ"ר, FDA או CE.
- תקינת איכות מחייבת: החל מפברואר 2026, ה-FDA אוכף באופן מלא את תקנות ה-QMSR המחייבות יישום של מערכת ניהול איכות לפי תקן ISO 13485 ופיתוח תוכנה מבוקר לפי תקן IEC 62304.
- פרטיות מידע: חובה להטמיע הגנות פרטיות לעמידה בתיקון 13 לחוק הגנת הפרטיות בישראל, חוזר הענן של משרד הבריאות, ותקנות HIPAA בארה"ב ו-GDPR באירופה.
- סייבר ובינה מלאכותית: שיווק אפליקציה רפואית מחייב הגשת תיק הערכת איומים, רשימת רכיבי תוכנה (SBOM), ותוכנית בקרת שינויים מוגדרת מראש (PCCP) עבור אלגוריתמים לומדים.
האם הקוד שצוות הפיתוח שלכם כותב כרגע יוכל לקבל אישור שיווק ממשרד הבריאות או מה-FDA, או שתגלו רגע לפני ההשקה שאתם חייבים לכתוב את כל הארכיטקטורה מחדש?
מהניסיון שלנו ב-Certo בליווי חברות בריאות דיגיטלית (Digital Health), זו השאלה הקריטית ביותר שכל יזם ומנהל מוצר חייבים לשאול ביום הראשון. בשטח, אנחנו רואים שוב ושוב סטארטאפים מצוינים שמפתחים אפליקציה מבריקה, אבל מתייחסים לרגולציה כאל טופסולוגיה שאפשר להשלים בסוף. בעולם התוכנה הרפואית, הגישה הזו פשוט לא עובדת.
התאמת אפליקציה לדרישות רגולטוריות בדיעבד כמעט תמיד נכשלת, או גוררת עלויות תכנות מחדש שמעכבות את הכניסה לשוק בחודשים ארוכים. כדי לעזור לכם לתכנן נכון מהשורה הראשונה של הקוד, בנינו מפת דרכים מעשית ומסודרת שמפרטת את השלבים מהאבחנה הראשונית בין אפליקציית אורח חיים לתוכנה רפואית, ועד לעמידה בדרישות האבטחה, הפרטיות והבינה המלאכותית.
מה חייבים להכין לפני שכותבים את שורת הקוד הראשונה?
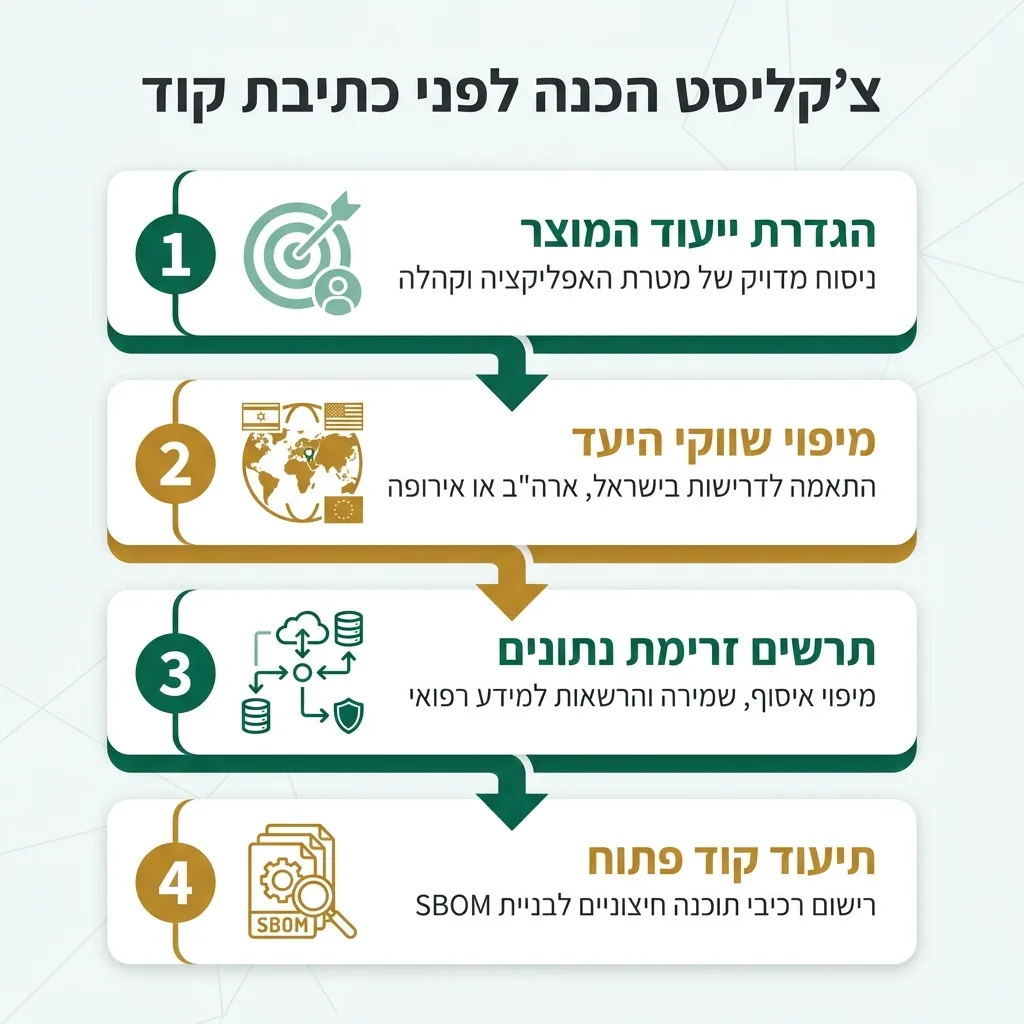
לפני שצוות הפיתוח פותח סביבת עבודה ומתחיל לבנות מסכים, הנהלת המוצר חייבת להגדיר את מסגרת הפעולה הרגולטורית של האפליקציה. החלטות אלו יקבעו אילו כלי פיתוח תבחרו, באיזה שירות ענן תשתמשו ואיך תתעדו את הבדיקות שלכם.
1. סיווג המוצר: האבחנה בין אפליקציית אורח חיים לתוכנה כציוד רפואי (SaMD)
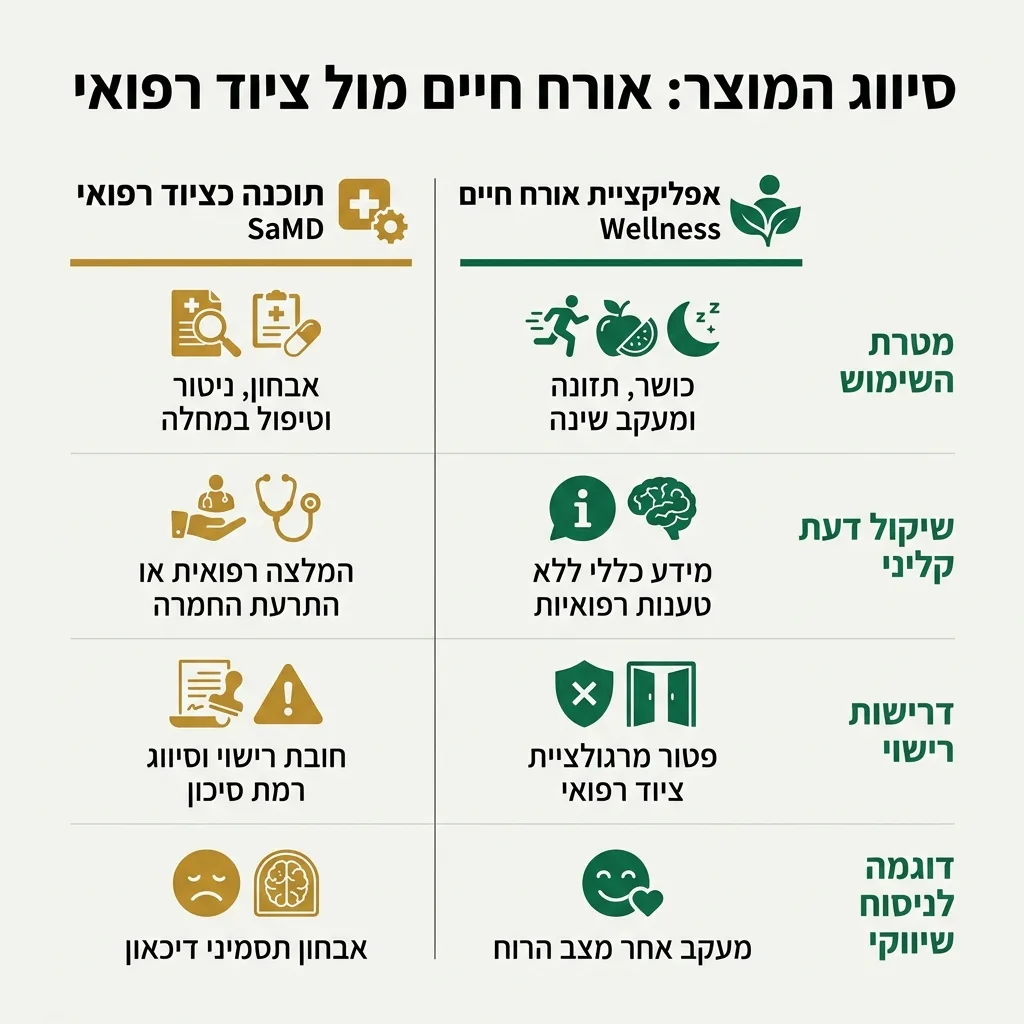
הצעד המעשי הראשון הוא לקבוע האם האפליקציה שלכם נחשבת לציוד רפואי בעיני החוק. על פי ה-FDA ופורום הרגולטורים הבינלאומי (IMDRF), כל תוכנה המיועדת לאבחון, מניעה, ניטור, טיפול או הקלה של מחלה מוגדרת כתוכנה כאביזר רפואי (SaMD – Software as a Medical Device) וחייבת ברישוי מתאים ובסיווג לפי רמת סיכון (Class I, II או III).
לעומת זאת, אפליקציות העוסקות בכושר גופני, תזונה, מעקב שינה או איכות חיים כללית (Wellness), שאינן מציגות טענות רפואיות ואינן מחליפות שיקול דעת קליני, מוחרגות מרגולציית ציוד רפואי בארצות הברית מתוקף סעיף 520(o) לחוק ה-FD&C. בישראל, הקו המפריד דומה: אם האפליקציה שלכם מנתחת מדדים כדי להתריע על החמרה במחלה או מציעה מינון תרופתי, תידרשו לבצע רישום אמ"ר במשרד הבריאות לפני שתוכלו לשווק אותה לקופות החולים או למטופלים.
2. הקמת מערכת ניהול איכות ותהליך פיתוח מבוקר (ISO 13485 ו-IEC 62304)
פיתוח אפליקציה המסווגת כמכשור רפואי מחייב עבודה תחת מערכת ניהול איכות מוסדרת לפי תקן iso 13485. בארצות הברית, תקנות ה-QMSR של ה-FDA מאמצות רשמית את תקן ISO 13485:2016 ומחייבות כל מפתח ציוד רפואי להוכיח תהליכי איכות מתועדים משלב הרעיון ועד לשחרור הגרסה.
במקביל לתקן האיכות הניהולי, צוות ההנדסה נדרש לעבוד לפי תקן IEC 62304, המגדיר את מחזור החיים של תוכנה רפואית, ולפי תקן ISO 14971 לניהול סיכונים במכשור רפואי. המשמעות המעשית למפתחים היא יצירת עקיבות מלאה (Traceability). כל דרישת מוצר חייבת להתחבר לשורת הקוד שמממשת אותה, להערכת הסיכון הרפואי שלה, ולבדיקת התוכנה (ולידציה) שמוכיחה שהיא פועלת ללא שגיאות.
3. תכנון ארכיטקטורת פרטיות: מתיקון 13 וחוזר הענן ועד HIPAA ו-GDPR
גם אם האפליקציה שלכם אינה מוגדרת כמכשיר רפואי, עצם השמירה והעיבוד של מידע רפואי אישי מכניסים אתכם תחת חוקי הגנת פרטיות נוקשים בארץ ובעולם. בישראל, עליכם לעמוד בדרישות חוק הגנת הפרטיות ותיקון 13, המחמירים את האחריות על מאגרי מידע רגישים ומחייבים בקרות הרשאה הדוקות ומינוי ממונה הגנת פרטיות במקרים הרלוונטיים.
בנוסף, אם האפליקציה פועלת מול מערכת הבריאות הישראלית ומשתמשת בתשתיות ענן, חובה לעמוד בהנחיות חוזר הענן של משרד הבריאות. מעבר לים, פעילות בארצות הברית מחייבת עמידה מלאה ב-תקנות אבטחת מידע רפואי | HIPAA להגנה על מידע בריאותי מוגן (PHI), כולל ניהול יומני מעקב (Audit Trails) וחובת דיווח על דלף מידע תוך 60 יום.
הפרת HIPAA גוררת קנסות שמגיעים ליותר מ-8 מיליון ₪ (מעל 2.1 מיליון דולר) בשנה על כל סוג הפרה.
באיחוד האירופי, חלה חובת עמידה בתקנות ה-GDPR הדורשות הסכמה מפורשת וברורה של המטופל לאיסוף מידע רפואי, לצד יכולת מחיקת נתונים מלאה. למי שתוהה gdpr מה זה ומהי משמעותו הכלכלית, חשוב לדעת שהקנסות באירופה עשויים להגיע לעד כ-80 מיליון ₪ (20 מיליון אירו) או 4% מההכנסות הגלובליות של החברה.
4. יישום תקני אבטחת מידע רפואי והגנת סייבר (ISO 27799 ודרישות ה-FDA)
אבטחת סייבר באפליקציות בריאות אינה עוסקת רק במניעת גניבת מידע, אלא בהגנה ישירה על שלום המטופל. פרצת סייבר עלולה לאפשר לתוקפים לשבש נתונים קליניים שעליהם מסתמך הרופא, או אף להשתלט מרחוק על אביזרים רפואיים המחוברים לאפליקציה. לכן, ארגוני בריאות מובילים דורשים מהספקים שלהם עמידה ב-תקני אבטחת מידע ייעודיים לעולם הרפואה.
הבסיס לכך הוא הטמעת תקן iso 27001 לניהול אבטחת מידע בארגון, יחד עם ההרחבה הספציפית שלו לתחום הבריאות, תקן ISO 27799, המגדיר איך להגן על מידע רפואי בענן ובמערכות קליניות. אם אתם מכוונים לשוק האמריקאי, דרישות הסייבר של ה-FDA אוסרות על שיווק אפליקציה רפואית ללא הוכחת הגנת סייבר מלאה בתיק ההגשה.
כדי לקבל אישור, עליכם להגיש מסמך הערכת איומים מפורט (Threat Modeling), להציג רשימת חומרי תוכנה מלאה (SBOM) המפרטת כל ספריית קוד צד-שלישי באפליקציה ואת היעדר החולשות בה, ולבצע בדיקת חדירות יסודית על ידי גורם מוסמך לפני העלייה לאוויר.
5. התממשקות מאובטחת לקופות חולים ולבתי חולים (פרוטוקול HL7/FHIR)
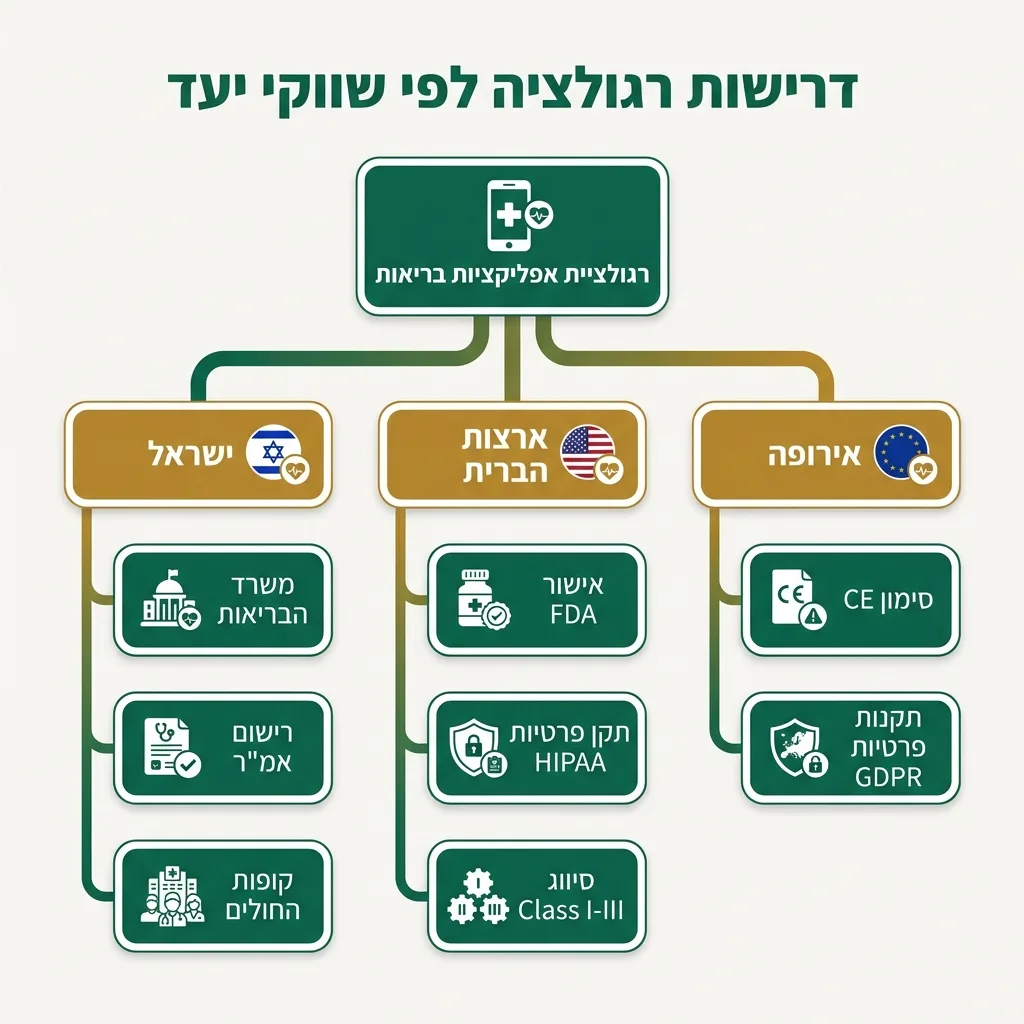
כדי שאפליקציית בריאות דיגיטלית תייצר ערך אמיתי למערכת הרפואית, היא לרוב צריכה להחליף מידע עם תיקים רפואיים ממוחשבים (EMR) בקופות החולים או בבתי החולים. תקשורת זו אינה יכולה להתבצע בממשקים מאולתרים, אלא חייבת להישען על תקנים בינלאומיים מוכרים להעברת מידע רפואי, ובראשם תקן HL7 ופרוטוקול FHIR המודרני.
בניית ממשק מבוסס FHIR מאפשרת לאפליקציה שלכם לדבר באותה שפה מבנית עם מערכות המחשוב של ארגוני הבריאות, תוך שמירה על שלמות הנתונים ומניעת שגיאות פענוח. מעבר להיבט הטכני, ועדות האבטחה של קופות החולים ידרשו מכם להוכיח שצינור העברת הנתונים מאובטח, מוצפן ומנוטר בהתאם לדרישות משרד הבריאות לפני שיאשרו חיבור כלשהו לסביבת הייצור שלהן.
6. עמידה ברגולציית בינה מלאכותית רפואית, אתיקה ונגישות (2026)
שילוב של בינה מלאכותית ולמידת מכונה (AI/ML) באפליקציות רפואיות עומד במוקד הפיקוח הרגולטורי. אלגוריתמים שמבצעים תעדוף מטופלים, פענוח תמונות או המלצות קליניות כפופים כיום לחוק ה-AI האירופי (EU AI Act), המסווג מערכות רפואיות כבעלות סיכון גבוה, ולנהלי ה-FDA המחמירים.
הדרישה המרכזית של ה-FDA למערכות לומדות היא הגשת תוכנית בקרת שינויים קבועה מראש (PCCP – Predetermined Change Control Plan). תוכנית זו מגדירה מראש כיצד המודל שלכם רשאי ללמוד ולהשתנות לאחר היציאה לשוק מבלי לפגוע בבטיחות המטופל, וחשוב לדעת שהפעלת מודל רפואי לומד ללא פיקוח ואישור מתאים מהווה עילה להסרה מיידית מהשוק.
כדי לבנות תשתית ניהולית נכונה שעונה על דרישות האתיקה, מניעת ההטיות באלגוריתם והשקיפות, מומלץ להטמיע את הסמכת ISO 42001 — תקן לניהול בינה מלאכותית, ובמקביל להקפיד על עמידה מלאה בתקני הנגישות הדיגיטלית כדי שכל מטופל, כולל אנשים עם מוגבלויות, יוכל להשתמש באפליקציה בבטחה וללא טעויות תפעול.
המלצת המומחים של Certo ליזמי בריאות דיגיטלית
"טעות נפוצה שאנחנו פוגשים אצל יזמים היא המחשבה שתיעוד רגולטורי מאט את קצב הפיתוח. בפועל ההפך הוא הנכון. כשבונים את תהליכי ה-ISO 13485 ואבטחת המידע כחלק טבעי מסביבת העבודה של המפתחים כבר ביום הראשון, חוסכים חודשים של כתיבת קוד מחדש רגע לפני הכניסה לקופת חולים או הגשה ל-FDA.
אנחנו ב-Certo לוקחים על עצמנו את בניית הנהלים, ניהול הסיכונים והתיעוד, כדי שהצוות שלכם יוכל להתמקד בפיתוח המוצר."
שאלות נפוצות
איך יודעים אם אפליקציה מוגדרת כמכשור רפואי (SaMD)?
המבחן המרכזי הוא מטרת השימוש המוצהרת של האפליקציה (Intended Use). על פי הגדרות ה-FDA ופורום הרגולטורים הבינלאומי (IMDRF), אם התוכנה נועדה לאבחן, למנוע, לנטר, לטפל או להקל על מחלה או מצב רפואי ספציפי, והיא מבצעת עיבוד נתונים שמוביל להחלטה קלינית, היא מוגדרת כתוכנה כאביזר רפואי (SaMD).
אילו תקני אבטחת מידע נדרשים לאפליקציות בריאות דיגיטלית?
הסטנדרט המקובל בישראל ובעולם משלב את תקן ISO 27001 לניהול אבטחת מידע יחד עם תקן ISO 27799 המותאם ספציפית לאבטחת מידע רפואי. בנוסף, יש לעמוד בחוזר הענן של משרד הבריאות ובדרישות הסייבר של ה-FDA הכוללות הערכת איומים, מבדקי חדירה ורשימת רכיבי תוכנה (SBOM).
מהם צעדי החובה לקבלת אישור FDA לאפליקציה רפואית?
צעדי החובה כוללים קביעת סיווג הסיכון של המוצר (Class I, II או III), הקמת מערכת ניהול איכות תואמת תקנות QMSR ותקן ISO 13485, תיעוד פיתוח התוכנה לפי IEC 62304, ניהול סיכונים לפי ISO 14971, הוכחת הגנת סייבר מלאה והגשת תיק רישוי מתאים (כגון מסלול 510(k) או De Novo).
האם כל אפליקציית בריאות מחויבת באישור משרד הבריאות?
לא. אפליקציות המיועדות לניהול אורח חיים בריא, כושר גופני, תזונה או אדמיניסטרציה רפואית כללית אינן נחשבות לציוד רפואי ואינן דורשות רישום אמ"ר. עם זאת, הן עדיין מחויבות לעמוד בחוק הגנת הפרטיות (כולל תיקון 13) ובהנחיות אבטחת המידע של משרד הבריאות אם הן שומרות מידע על מטופלים.
מה ההבדל בין אפליקציית וולנס לאפליקציה רפואית מבחינת רגולציה?
אפליקציית וולנס (Wellness) מעודדת הרגלים בריאים כלליים ומוחרגת מרגולציית מכשור רפואי בארה"ב (לפי סעיף 520(o) לחוק ה-FD&C) ובישראל. לעומתה, אפליקציה רפואית מתיימרת לאבחן או לטפל במצב רפואי מוגדר, ולכן כפופה לפיקוח הדוק, בדיקות ולידציה קליניות ותקני איכות מחמירים לפני שיווקה.
איך מבטיחים עמידה בתקני HIPAA ו-GDPR בפיתוח אפליקציה רפואית?
מיישמים עקרונות של פרטיות מתוך תכנון (Privacy by Design) כבר בשלב הארכיטקטורה: מצפינים את המידע הרפואי במנוחה ובתנועה, מפרידים בין פרטים מזהים למידע קליני, מטמיעים בקרת הרשאות קפדנית ויומני מעקב (Audit Trails) עבור HIPAA, ומבטיחים מנגנון הסכמה מפורשת וזכות למחיקת מידע עבור ה-GDPR.
האם שילוב בינה מלאכותית באפליקציה דורש אישור רגולטורי מיוחד?
כן. בשנת 2026, אלגוריתמים לומדים (AI/ML) שמבצעים החלטות קליניות כפופים לחוק ה-AI האירופי ולדרישות ה-FDA, המחייבות הגשת תוכנית בקרת שינויים קבועה מראש (PCCP). הפעלת מודל רפואי שמעדכן את עצמו ללא פיקוח ואישור מראש אסורה ועלולה להוביל להסרה מיידית של האפליקציה מהשוק.
בשורה אחת
סיכום: הופכים את הרגולציה למנוע צמיחה עסקי
עמידה ברגולציה של אפליקציות בריאות דיגיטלית דורשת תכנון מוקדם, אך היא גם זו שפותחת עבורכם את הדלת לעסקאות עם קופות חולים, בתי חולים ומשקיעים בינלאומיים. כשמתכננים את הסיווג, האיכות ואבטחת המידע מהיום הראשון, מונעים עיכובים יקרים ומבטיחים מוצר בטוח ואמין.
אנחנו ב-Certo מלווים חברות וסטארטאפים בתחום הבריאות הדיגיטלית לאורך כל הדרך: החל ממיפוי הדרישות הראשוני, דרך הטמעת תקני ISO 13485, ISO 27799 ו-HIPAA, ועד להכנת תיקי רישום FDA ואמ"ר. צרו קשר עוד היום לשיחת ייעוץ ומיפוי רגולטורי עבור האפליקציה שלכם.